
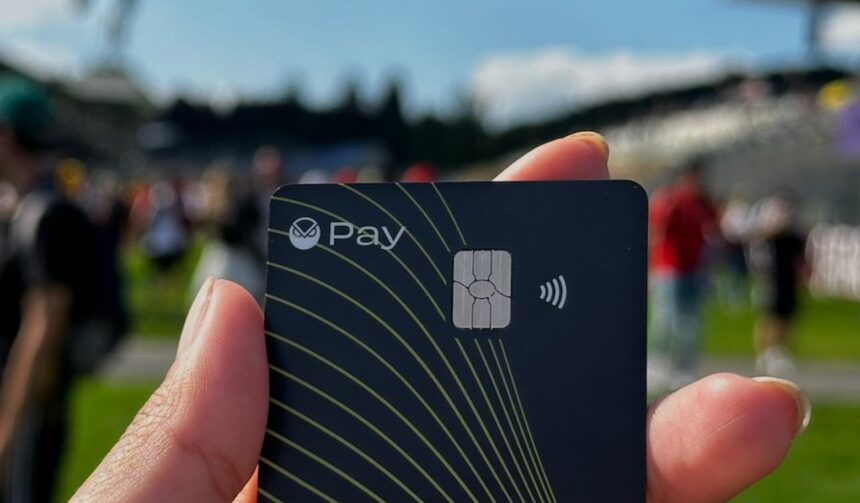
A Gnosis Pay, uma plataforma que oferece cartões de débito com recargas em criptomoedas, revelou nesta sexta-feira (6) ter sofrido um vazamento de dados. A empresa afirma ter entrado em contato com todos os clientes afetados.
No texto, a equipe do projeto afirma que fundos estão seguros, mas reconhece que a segurança de informações pessoais é tão importante quanto saldos.
Como recomendação, eles alertam que seus usuários se mantenham atentos para e-mails, ligações, mensagens de texto e cartas. Isso porque, os golpistas podem tentar aplicar ataques de phishing, se passando pela empresa.
Gnosis não revelou número de afetados, mas pediu desculpa a todos
Explicando o incidente de segurança, a Gnosis Pay afirma que ela afeta a sua parte de B2C, ou seja, o sistem que permite que a empresa ofereça cartões diretamenta para consumidores, não tendo afetado suas operações B2B.
“Tivemos um vazamento de dados que afetou o sistema responsável pelos cartões com a marca Gnosis Pay (nossa linha de negócios B2C), resultando na exposição de determinadas informações de clientes. Todos os afetados receberam hoje um e-mail com informações completas sobre o ocorrido. Lamentamos profundamente o que aconteceu. Embora os fundos não tenham sido afetados, a segurança das informações pessoais é igualmente importante, e assumimos total responsabilidade pelo incidente.”
O tuíte também aponta que eles planejam encerrar a plataforma B2C em 20 de dezembro de 2026, mas que estão tomando medidas adicionais de segurança até que isso aconteça.
No texto completo, encontrado no site oficial da empresa, a Gnosis explica que sua equipe de segurança respondeu ao incidente em menos de duas horas, incluindo com a substituição das credendiais de segurança afetadas e a correção da vulnerabilidade.
A companhia, no entanto, não explica qual era essa vulnerabilidade, quantos clientes foram afetados e quais dados foram vazados.
Empresa pede para clientes ficarem alertas contra golpes
Finalizando, a Gnosis Pay publicou diversas recomendações para seus usuários afetados pelo vazamento de dados.
“Desconfie de qualquer e-mail, mensagem de texto, ligação ou carta inesperada relacionada à Gnosis Pay, a um aplicativo parceiro ou ao seu cartão, mesmo que contenha seus dados verdadeiros ou informações sobre uma compra real. Não clique nos links dessas mensagens. Acesse diretamente o aplicativo web oficial da Gnosis Pay ou o aplicativo do seu parceiro.”
Indo além, a empresa também lembra que investidores nunca devem compartilhar suas frases-semente de 12 ou 24 palavras, tampouco chaves privadas, PIN ou número completo do cartão, lembrando que eles nunca solicitarão essas informações ou pedirão que o usuário realize transferências de criptomoedas.