

Um investidor caiu em um golpe de envenenamento de endereço na última sexta-feira (19) e perdeu US$ 50 milhões (R$ 279 milhões) ao enviar suas criptomoedas para o destino errado.
Para induzir a vítima ao erro, os golpistas enviaram uma transação de um endereço muito semelhante a outro usado em transações passadas.
Em 2024, um investidor perdeu R$ 744 milhões no mesmo golpe e os golpistas devolveram 90% do valor logo em seguida. No mesmo ano, outro perdeu R$ 365 milhões, mas não teve a mesma sorte.
Investidor perde US$ 50 milhões em golpe de envenenamento de endereço
Os golpes de endereços envenenados já são antigos e existem tantos exemplos quanto ferramentas que visam impedir esses ataques.
Mesmo assim, um investidor descuidado perdeu US$ 50 milhões (R$ 279 milhões) na última sexta-feira (19).
“Uma vítima (0xcB80) perdeu US$ 50 milhões devido a um erro de copiar e colar um endereço.”
“Antes de transferir os 50 milhões de USDT, a vítima enviou 50 USDT como teste para seu próprio endereço 0xbaf4b1aF…B6495F8b5”, explicou a Lookonchain. “O golpista imediatamente forjou uma carteira com os mesmos 4 caracteres iniciais e finais e realizou um ataque de envenenamento de endereço.”
0xbaf4b1aF7E3B560d937DA0458514552B6495F8b5 — endereço da vítima
0xBaFF2F13638C04B10F8119760B2D2aE86b08f8b5 — endereço do golpista
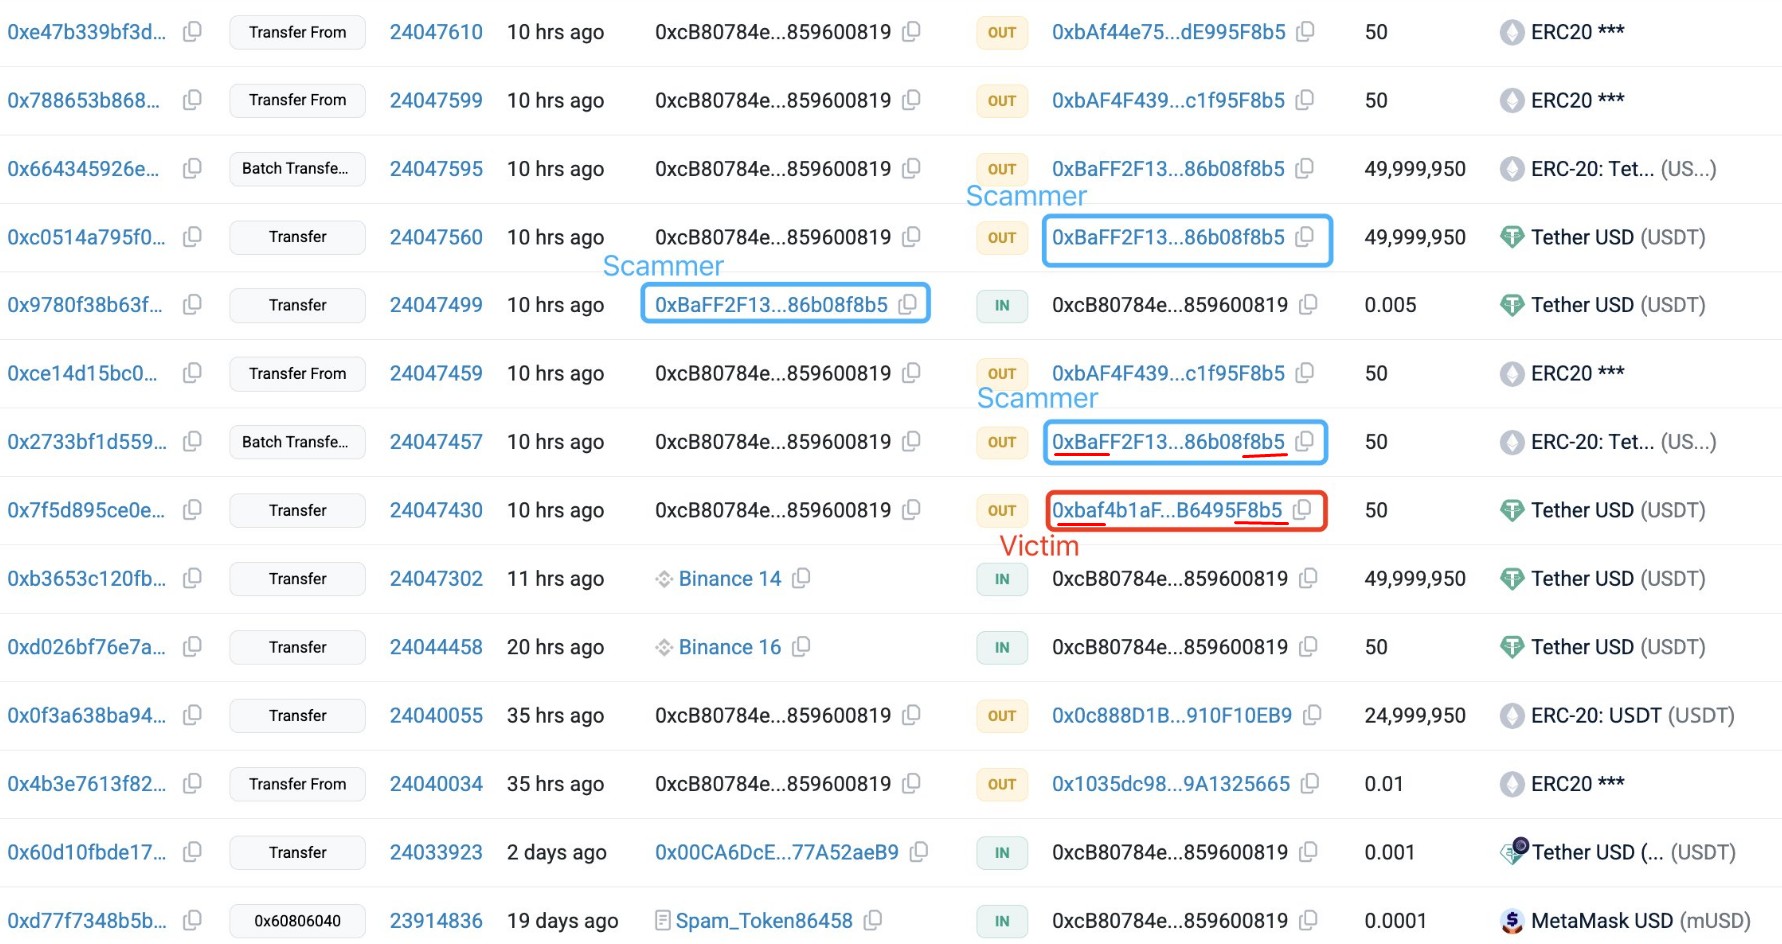
Os dados on-chain também mostram que o golpista nem sequer enviou 50 USDT para o endereço da vítima, mas sim um token homônimo sem valor na mesma quantidade.
Isso também mostra como o ataque é barato. Ou seja, o golpista só precisa gerar um endereço parecido com o da vítima em seu próprio computador e pagar uma taxa de rede irrisória.
Já o erro da vítima foi ter copiado o endereço do histórico de transações e, além disso, não conferir todos os caracteres. Um dos motivos que explica o sucesso deste golpe é que muitas carteiras encurtam os endereços, não exibindo o miolo, por fins estéticos.
“Sempre verifique cuidadosamente o endereço antes de realizar uma transferência. Não copie endereços do seu histórico de transações por conveniência”, recomendou a Lookonchain.
Embora a Tether pudesse congelar esses 50 milhões de USDT, o golpista foi rápido e converteu as moedas para DAI, outra stablecoin mais descentralizada. Na sequência, ele converteu essas moedas em ETH e está usando o Tornado Cash para quebrar a ligação com o roubo.

