
A Microsoft revelou na quarta-feira (14) ter derrubado uma rede de phishing que enviou mais de 1 bilhão de mensagens para vítimas em potencial somente em 2026. Dentre os alvos estavam a YAM Store, um marketplace clandestino, a CoGUI e o Iron Man, ambos kits de phishing vendidos por assintura.
Deste total de mensagens, 750 milhões foram enviadas exclusivamente para clientes da Microsoft. O texto também aponta que mais de 75 mil organizações foram alvo dos ataques.
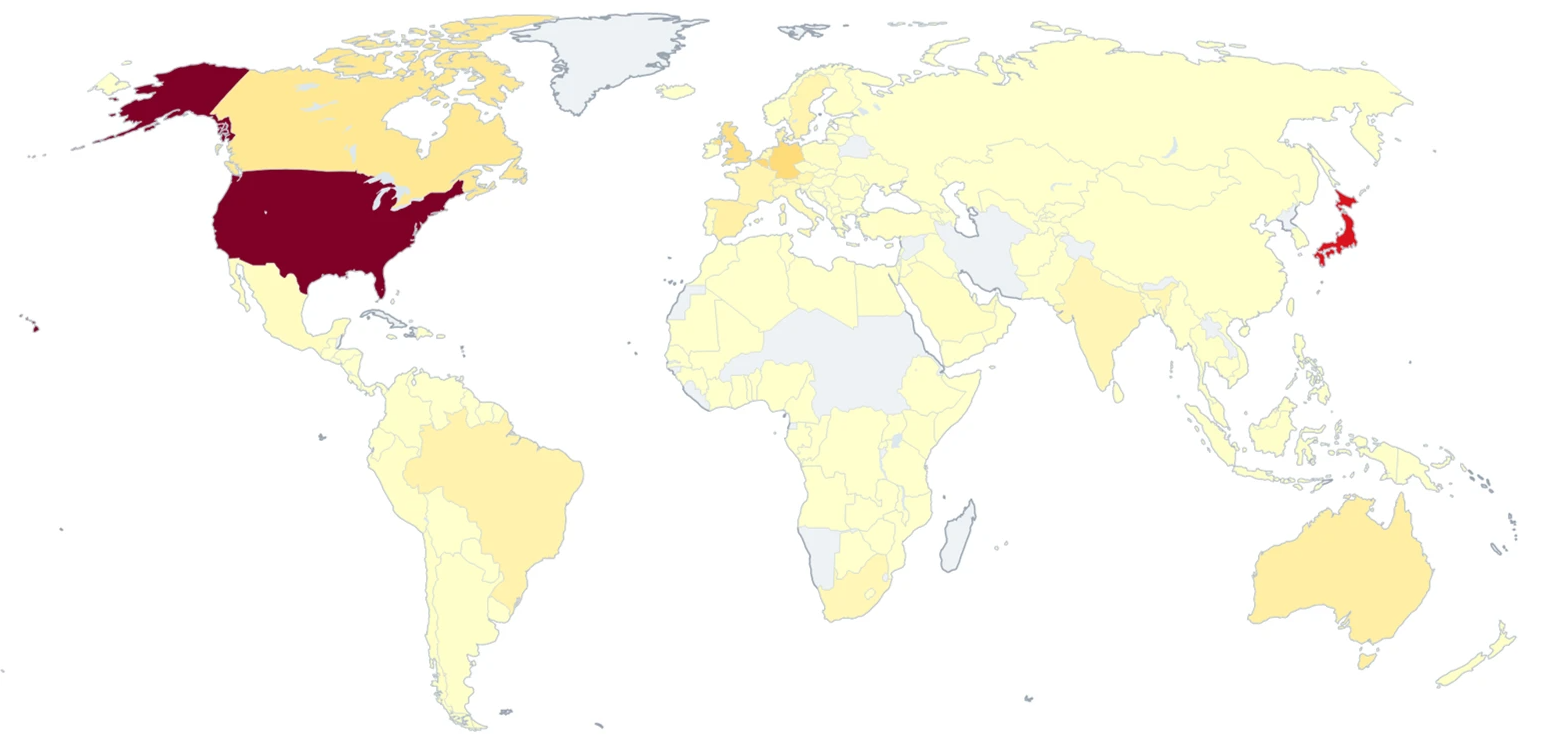
Segundo a empresa, os golpistas aceitavam pagamentos com criptomoedas, adicionando uma nova camada de ocultação às atividades ilícitas.
Golpistas falavam chinês, o que dificultava a penetração de investigadores que não falam o idioma
Como exemplo, a Microsoft destaca que os ataques de phishing buscavam enviar as vítimas para sites falsos de empresas famosas, como a Amazon. No entanto, isso também incluía sites governamentais.
Dentre as capturas de tela dos sites falsos está um do Departamento de Estradas de Rodagem do Estado de São Paulo (DER-SP).
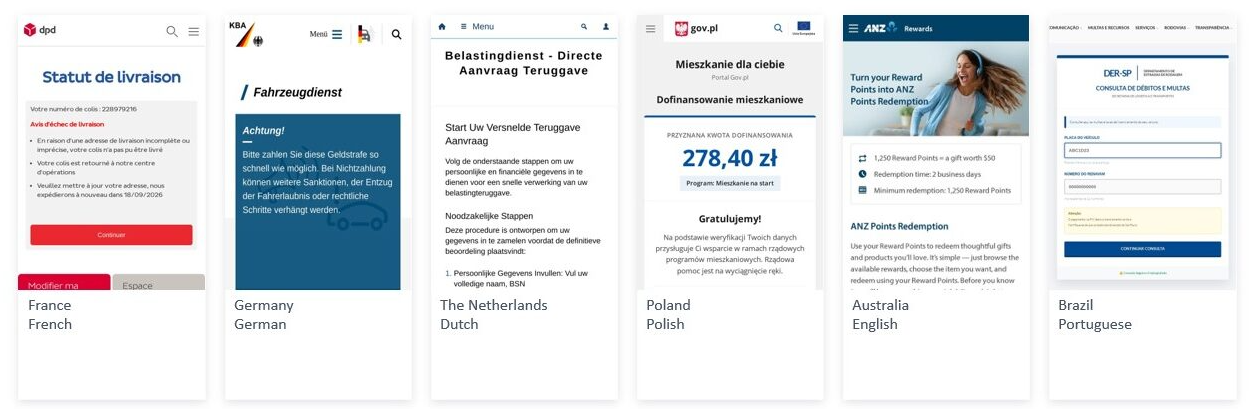
Explicando o funcionamento das ferramentas desmanteladas, a Microsoft aponta que elas forneciam kits completos para phishing, incluindo sites e mensagens prontas para uso.
“Em vez de criarem os próprios sites fraudulentos, os criminosos podiam colocar rapidamente no ar páginas projetadas para roubar senhas, informações de pagamento e outros dados pessoais.”
As mensagens eram enviadas tanto via e-mail quanto SMS.
O relatório destaca que as mensagens criavam um senso de urgência, prática comum nestes golpes, e um link para o site falso.
Dentre os objetivos estavam roubo de credenciais, phishing por código de dispositivo (para obter tokens de autenticação, como de dois fatores) e fraude financeira.
“O objetivo final desses agentes é utilizar dados de pagamento roubados para realizar compras fraudulentas de produtos de alto valor ou transações fraudulentas em plataformas financeiras legítimas.”
Golpistas trabalhavam com criptomoedas
Outro ponto mencionado pela Microsoft é que esses serviços aceitavam criptomoedas como forma de pagamento.
“A YAM Store e as empresas afiliadas que comercializavam kits de phishing aceitavam pagamentos em criptomoedas, incluindo USDT e Ethereum, acrescentando outra camada de ocultação às atividades ilícitas.”
A empresa de segurança TRM Labs, que participou da ação, comentou sobre o caso em suas redes sociais.
“Desde janeiro de 2026, três serviços de cibercrime em língua chinesa viabilizaram o envio de mais de um bilhão de mensagens maliciosas direcionadas a mais de 75 mil organizações em mais de 150 países. Hoje, a Microsoft e a Health-ISAC, com o apoio de organizações como TRM Labs, Resecurity, Cloudflare, Oracle e Proofpoint, estão desmantelando os três serviços.”
As empresas envolvidas na operação não revelaram o total perdido pelas vítimas, bem como não mencionam nenhuma apreensão de criptomoedas.