
A Chainflip, uma plataforma de trocas de criptomoedas, anunciou neste sábado (21) a suspensão de depósitos, saques e swaps para investigar uma possível exploração aos seus cofres.
Segundo investigação da Bitquery, o projeto perdeu US$ 4,86 milhões em um ataque realizado por volta das 3 da manhã pelo horário de Brasília. O relatório aponta que o hacker moveu rapidamente os fundos para o Tornado Cash, utilizado para quebrar o rastro das moedas, indicando uma forte preparação.
Apesar da soma baixa, principalmente quando comparada aos US$ 6,3 bilhões perdidos pela Binance no mês passado, este é mais um ataque dentre tantos no mercado de criptomoedas nos últimos meses.
Bitquery afirma que hackers precisaram de uma única assinatura para esvaziar o cofre da Chainflip
Explicando o ataque, os especialistas da Bitquery apontam que a Chainflip é uma plataforma de troca de criptomoedas que não depende de tokens embrulhados, como wrapped Bitcoin (wBTC), realizando conversões entre redes como Bitcoin e Ethereum, cujas moedas são armazenadas nos cofres do protocolo.
“Nenhum validador consegue movimentar esse dinheiro sozinho. A Chainflip utiliza um esquema de assinatura por limiar chamado FROST. Cada validador possui uma parte da chave, e quaisquer 100 deles podem assinar juntos. A cada três dias, os validadores criam uma nova chave e transferem o controle das vaults para ela.”
Seguindo, eles explicam que cada assinatura contém um ‘nonce’, um número utilizado uma única vez, e que no caso da Chainflip, eles seguem uma sequência contínua (um, dois, três, etc.). Até então, a plataforma havia movimentado bilhões de dólares, tendo sofrido apenas um único outro ataque, em setembro.
No entanto, a Chainflip sofreu um ataque de US$ 4,9 milhões em Ethereum, USDT e USDC neste sábado (21).
Embora sejam necessários ao menos 100 de 150 validadores para aprovar uma transação, o hacker conseguiu fazer isso com uma única assinatura reconhecida pelo contrato inteligente. O relatório da Bitquery diz que não é possível saber se ele roubou a chave compartilhada, encontrou pedaços de chaves de pelo menos 100 validadores ou encontrou outra falha para realizar o ataque.
“A assinatura foi validada, mas seu número não correspondia à sequência esperada. Cada assinatura que a Chainflip produz para a Ethereum recebe um número de uma contagem contínua, sempre um número acima do anterior. Analisamos todas as 299.677 assinaturas aceitas pela Vault ao longo de três anos. A assinatura responsável pelo saque foi a única que não seguiu essa sequência.”
Posteriormente, os fundos foram rapidamente convertidos em Ethereum, evitando o congelamento de USDT e USDC pela Tether e Circle, respectivamente, e então foram enviados ao Tornado Cash.
Chainflip reconhece ataque e pausa atividades
Em uma curta nota compartilhada nas redes sociais, a equipe da Chainflip reconheceu o ataque como uma “possível exploração” e rapidamente pausou todas as suas atividades para dar sequência às investigações.
“Estamos cientes de uma possível exploração que afeta os cofres da Chainflip. Como medida de precaução, o protocolo está sendo colocado em modo de segurança total. Depósitos, saques, swaps e cotações estão desativados. Estamos investigando o caso e compartilharemos atualizações por aqui assim que tivermos novas informações.”
Até o fechamento desta redação, não há atualizações da Chainflip sobre o caso.
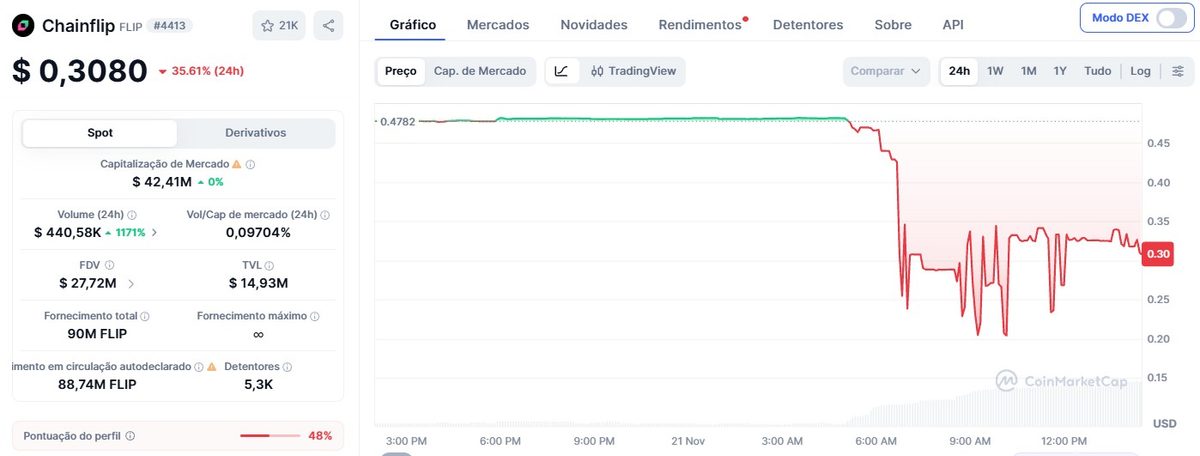
A criptomoeda homônima do projeto, Chainflip (FLIP), opera em queda de 35,6% nas últimas 24 horas. A queda acontece justamente após a revelação do ataque.