
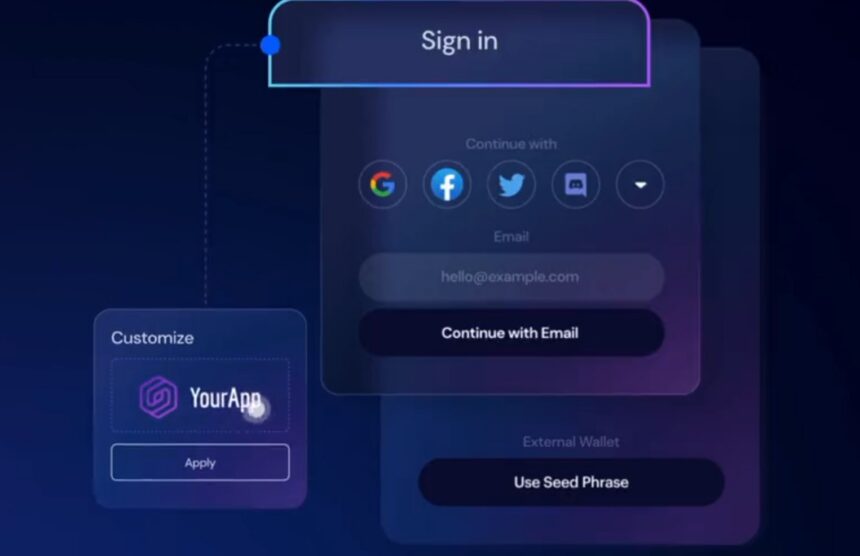
Diversos projetos que dependem da solução da Web3Auth afirmam que seus usuários estão com problemas para acessar suas criptomoedas. O serviço, que permite que investidores façam logins em carteiras e outros serviços utilizando suas contas do Google e Apple, passou por um ataque na última sexta-feira (6).
Na data, a equipe afirmou que o incidente de segurança afetou somente a Keplr Wallet, cujos usuários tiveram seus fundos drenados tanto pelos hackers quanto pela própria equipe da Web3Auth que tenta impedir que mais criptomoedas sejam roubadas.
Embora investidores de outros projetos não tenham sido roubados, a interrupção dos serviços pega vários desprevenidos, sem poder movimentar os seus fundos.
O que dizem as empresas afetadas?
Começando pela Avici, um neobank de criptomoedas com carteira de autocustódia, os desenvolvedores afirmam que cerca de 2% de seus usuários ativos estão impossibilitados de fazer login devido à interrupção nos serviços da Web3Auth.
“A atualização mais recente da empresa indica que a interrupção da rede pode continuar pelas próximas 24 a 48 horas. Novos cadastros também estão temporariamente indisponíveis.”
Seguindo, a empresa comenta que a Web3Auth suspendeu seus serviços por precaução enquanto investiga um incidente de segurança, mas que eles não identificaram nenhuma transação não autorizada dos fundos de seus usuários.
“Se você já estiver conectado, continue conectado. Não faça logout, não desinstale o Avici nem limpe os dados do aplicativo.”
Já a Chainless, uma plataforma brasileira de criptomoedas com carteira de autocustódia, relata os mesmos problemas enfrentados pela Avici.
Em nota publicada na segunda-feira (9), os desenvolvedores afirmam que seus usuários não conseguem acessar seu aplicativo devido à manutenção da Web3Auth. Por outro lado, também apontam que os fundos dos usuários permanecem seguros.
“O que está impactado é a entrada no aplicativo. Vale ressaltar que, com a chave privada, você consegue acessar a Chainless por outras plataformas.”
Em atualização sobre o caso, publicada nesta terça-feira (10), a equipe postou um vídeo explicando a situação enfrentada tanto pela Chainless quanto por outros projetos dependentes da solução da Web3Auth.
“Esse parceiro acabou fazendo uma manutenção recentemente, ela começou essa manutenção na sexta-feira e ela se prolonga até a data atual em que eu estou publicando esse vídeo para vocês. Ela vai durar até mais tempo, o que aconteceu, junto à Web3Auth, outra carteira, chamada Keplr, acabou sofrendo um ataque […] o que eles estão fazendo agora é um white hat, eles estão auto-hackeando a Keplr, agora nesse exato momento eles estão hackeando os assets dos próprios clientes da Keplr e botando em carteiras de custódia do próprio time e depois eles vão devolver esses assets para todas as pessoas. E enquanto eles estão fazendo isso, todos os logins sociais feitos pela Web3Auth vão estar inválidos, então eu peço a vocês paciência nesse momento que a gente está tendo aqui na Chainless, é muito desafiador pra gente, mas em toda a nossa análise, a gente percebeu que ninguém da Chainless foi afetado, nenhum dos clientes da Chainless foi afetado em questão de ser hackeado, ninguém, nenhum.”
Também é possível encontrar reclamações no fórum da MetaMask
No fórum da MetaMask, também ligada à Consensys, desenvolvedores de outros projetos afirmam estar enfrentando as mesmas dificuldades técnicas.
“A SIFTR precisa de assistência urgente para restabelecer o acesso dos clientes. Os clientes relatam ciclos repetidos de login em nossos painéis, o que os impede de acessar suas contas”, escreveu um desenvolvedor da SIFTR na segunda-feira (9).
“Assunto: URGENTE — Falha de autenticação em produção da BitHouse e ciclo infinito de login no painel de desenvolvedor. Somos a BitHouse, Inc.[…] que utiliza a Web3Auth / MetaMask Embedded Wallets para autenticação de investidores. Nosso site em produção fica travado na tela “Preparing” após a verificação do e-mail. Além disso, nosso administrador não consegue acessar nem o painel original da Web3Auth nem o novo MetaMask Developer Dashboard. Após receber e inserir um código de verificação, o sistema retorna à tela de login”, comentou um desenvolvedor da BitHouse.
Em um tópico criado pela própria equipe da MetaMask para falar sobre o problema na chamada “MetaMask Embedded Wallets”, outros nomes também reclamam da situação, mas sem receber resposta.
O que diz a Web3Auth?
Sem responder aos desenvolvedores de projetos afetados pela manutenção de seus sistemas, a equipe da Web3Auth segue focada em mover os fundos dos usuários da Keplr antes que hackers façam isso, sem grandes atualizações sobre o retorno de seus serviços.
“As atividades de white hat continuam em andamento em outros ativos que acreditamos serem os próximos alvos imediatos do invasor. Os fundos que foram movimentados estão armazenados em segurança, e esperamos divulgar informações sobre o processo de devolução nos próximos dias.”
Anteriormente, a Keplr revelou que o maior desafio estava sendo mover moedas travadas e em stake. Portanto, esse trabalho pode se estender até que a Web3Auth consiga salvar essas moedas.
Até o momento, também não há uma explicação por parte das duas empresas sobre como o ataque aconteceu. A Keplr, por exemplo, não publica nada desde o último domingo (8) em suas redes sociais.