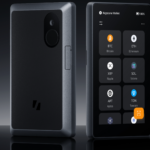

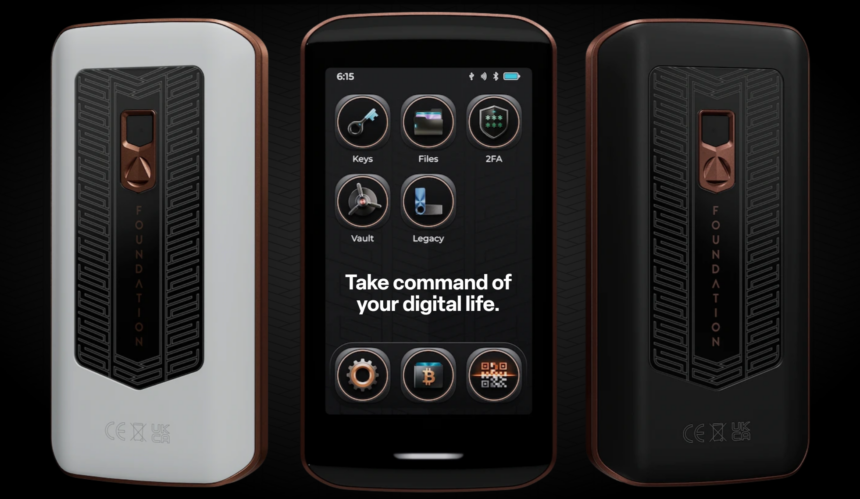
A Foundation, fabricante das carteiras de hardware Passport, revelou na madrugada desta segunda-feira (26) que seus clientes estavam recebendo e-mails de phishing enviados a partir de seu domínio oficial.
Ironicamente, o tuíte mais recente da empresa, publicado na quinta-feira (23), falava sobre a sua conta de e-mail ser o maior ponto de falha na segurança digital.
Em atualização sobre o caso, publicada há poucas horas, a empresa disse ter identificado mais de 23 mil tentativas de envio de e-mails falsos a partir de seus sistemas.
Foundation fala sobre possível vazamento de dados
A indústria de carteiras de hardware de criptomoedas passa por uma forte crise de confiança nos últimos meses.
Os principais exemplos são a falha crítica das carteiras Coldcard na geração de chaves privadas e, mais recentemente, adulterações físicas nas carteiras da Ledger.
Somado a isso, mais de 67 mil clientes da Trezor tiveram seus dados vazados, seguidos por outros 40 mil clientes da SafePal e, também nesta semana, outros 25.119 clientes da Keystone.
As vítimas mais recentes são as clientes da Foundation, fabricante das carteiras Passport.
“COMUNICADO: E-MAILS DE SPAM FORAM ENVIADOS E PARECEM TER VINDO DE DOMÍNIOS OFICIAIS DA FOUNDATION. Rastreamos a origem do problema até uma ou mais chaves de API comprometidas na Cloudflare e já revogamos todas as chaves de API. O domínio malicioso presente nos e-mails de spam foi derrubado. Os fundos armazenados nas carteiras Passport estão seguros, e o hardware da Passport não foi comprometido.”
Dando mais detalhes sobre o incidente, a empresa afirma ter identificado mais de 23 mil tentativas de envio de e-mails de phishing e, embora alguns tenham recebido várias mensagens, outras tentativas falharam ou foram bloqueadas antes da entrega.
Buscando uma explicação sobre o caso, a Foundation fala sobre migrações do banco de dados, em que as entradas foram excluídas no novo conjunto, mas mantidas nas antigas.
A empresa afirma ter encontrado informações pessoais em outros registros de pedidos e reembolsos, bem como de compras não finalizadas, de forma similar ao que aconteceu com a Keystone.
“Esses registros antigos estavam armazenados em sistemas aos quais os invasores conseguiram ter acesso. Confiávamos na remoção de dados indicada em nosso painel administrativo e agora sabemos que isso não era suficiente para verificar se os dados subjacentes haviam sido realmente apagados.”
Finalizando, a equipe da Foundation diz não descartar a hipótese de que pedidos feitos em sua loja da Shopify desde maio, quando fizeram a migração do WooCommerce, também podem ter sido expostos.
Empresa faz recomendações de segurança
Ainda sobre o vazamento de dados, a Foundation afirma ter recebido relatos de que os e-mails continham dados pessoais que, segundo os próprios clientes, nunca foram compartilhados com a empresa. Apesar disso, notam que ainda não confirmaram nenhuma ligação com vazamentos em outras empresas.
Quanto às recomendações de segurança, a fabricante de carteiras de criptomoedas lembra que usuários nunca devem inserir sua frase de recuperação em um site, tampouco compartilhar essas palavras com terceiros, incluindo pessoas que afirmem trabalhar na Foundation.
Por fim, a companhia afirma estar continuando com as investigações para entender o incidente por completo.