Formado em desenvolvimento web há mais de 20 anos, Henrique Kalashnikov encontrou-se com o Bitcoin em 2016 e desde então está desvendando seus pormenores. Tradutor de...
Compartilhar
5 min de leitura
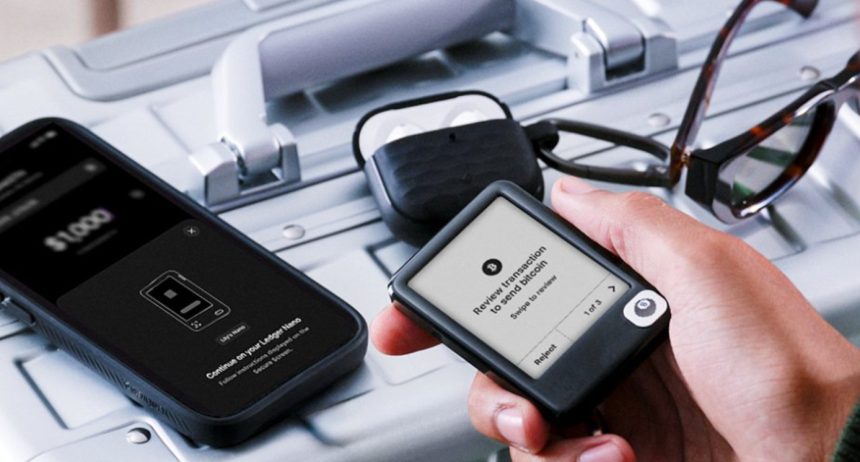
Ledger confirmou um caso na Europa, reconhecendo que problema vai além do Sudeste Asiático. Imagem: Ledger/Redes sociais.
Resumo
Ledger confirmou que carteiras foram adulteradas fisicamente antes de chegar aos clientes, incluindo casos na Europa.
Implantes instalados nos dispositivos podem capturar frases de recuperação e transmiti-las por LTE, segundo a investigação.
- Ledger Nano X e Ledger Flex estão entre os modelos apontados como afetados, enquanto as perdas estimadas pela comunidade superam US$ 87 milhões.
A Ledger, uma das maiores fabricantes de carteiras de hardware de criptomoedas do mercado, confirmou que seus dispositivos sofreram alterações físicas antes de chegarem aos endereços de seus clientes.
Nas redes sociais é possível ver diversas pessoas abrindo suas carteiras da Ledger para mostrar como o ataque era realizado.
Fabricante de carteiras de criptomoedas pede que usuários não configurem seus dispositivos
Em uma primeira nota, publicada no domingo (11), a Ledger afirmou que todos os casos confirmados estavam ligados a dispositivos vendidos pela CryptoBilis, uma revendedora oficial do Sudeste Asiático. A empresa também afirmou que seus sistemas e canais de vendas diretas permanecem intactos.
“Estamos intensificando esses esforços, e incidentes como este reforçam nosso compromisso de revisar os controles sobre revendedores autorizados, avançar nas proteções de hardware e cooperar com as autoridades. Agradecemos à @SEAL_911 pelo apoio e por todos os esforços conjuntos. Essa ameaça contínua não afeta apenas a Ledger, mas todo o ecossistema. Por isso, estamos convocando outras empresas do setor a trabalhar conosco para implementar melhorias em benefício dos usuários.”
72 hour update on reseller CryptoBilis incident 🔽
As the investigation continues, we are working with relevant authorities. The volume of impacted devices is limited. We know this is concerning, especially for those directly affected, and we are reaching out to impacted users.…
Finalizando o tuíte, a companhia recomenda que usuários que compraram seus dispositivos da CryptoBilis não configurem suas carteiras e, caso já tenham feito isso, movam seus fundos para uma nova carteira.
Já nesta terça-feira (13), a empresa publicou duas novas atualizações sobre o incidente, reconhecendo que dispositivos vendidos por outro revendedor também podem ter sido afetados.
“Em 13 de outubro, a MediaMarkt Saturn suspendeu, em acordo com a Ledger, a venda de dispositivos da marca em suas lojas físicas e online enquanto a investigação continua, após um cliente na Alemanha relatar a presença de um implante. Nenhuma perda de fundos foi relatada.”
Update on Ledger devices at MediaMarkt Saturn 🔽
As of Oct. 13th, MediaMarkt Saturn has stopped, with Ledger’s alignment, the sale of Ledger devices in their stores and online while the investigation continues, following the report of an implant from one customer in Germany. No…
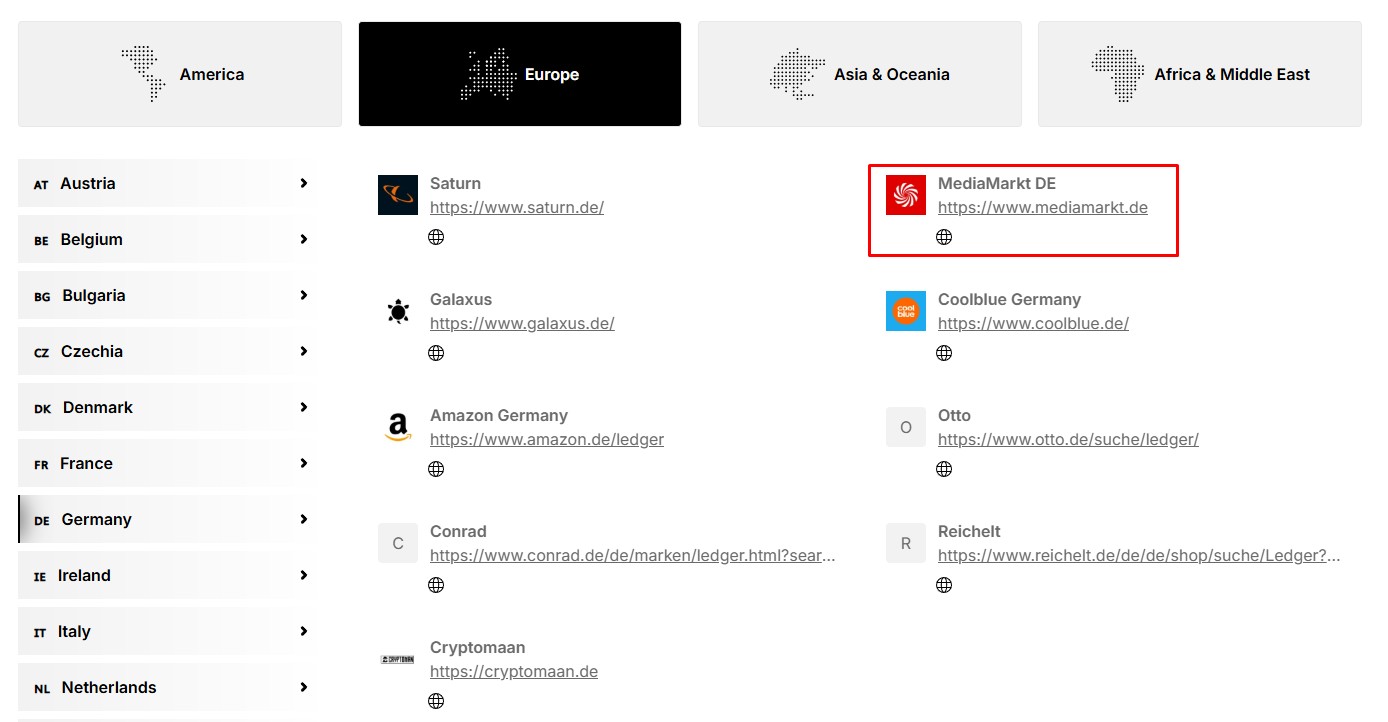
Assim como no caso da CryptoBilis, a MediaMarkt aparece entre os revendedores oficiais no site da Ledger.
MediaMarkt vende carteiras da Ledger na Alemanha, Áustria, Itália e Espanha.
Como o ataque da Ledger foi realizado
A própria Ledger confirmou que os atacantes colocaram peças dentro de suas carteiras com o objetivo de ler as informações que apareciam na tela do dispositivo, incluindo frases sementes que davam controle aos fundos dos usuários.
“Durante a configuração, o dispositivo exibe a frase de recuperação de 24 palavras. Quando o implante detecta essas telas, seu microcontrolador decodifica as palavras e as transmite por LTE, usando um eSIM previamente configurado. O implante é um componente separado. Ele não modifica o Secure Element nem o sistema operacional da Ledger, e não altera transações ou assinaturas.”
A empresa afirma não ter confirmado o número total de usuários afetados, tampouco valores perdidos.
Também no X, antigo Twitter, diversos usuários compartilharam fotos dos dispositivos afetados abertos, mostrando fios e módulos inseridos pelos criminosos.
UPDATE: I can confirm that the Ledger supply chain is compromised in Europe as well. @Ledger should initiate an immediate product recall to protect users.
I just purchased a second device from a different Mediamarkt location today, recorded the unboxing process, and discovered… pic.twitter.com/TjVCx8Hk61
Mark Karpelès, ex-CEO da falida corretora Mt. Gox, afirma que os modelos Ledger Nano X e Ledger Flex estão entre os afetados.
“Está claro que os implantes da Ledger evoluíram bastante nos últimos meses, com o objetivo de melhorar a discrição, a confiabilidade e a facilidade de instalação. Os implantes mais antigos exigiam muito mais trabalho para serem instalados, e alguns pontos de solda serviam apenas para facilitar o posicionamento. Já o implante mais recente tem furos para os capacitores de montagem em superfície.”
It is clear Ledger implants have evolved a lot in recent months, aimed at improving stealth, reliability and ease of install. Older implants required a lot more work to install, with some solder points only aimed at improving placement, while the newest implant has holes for the…
Por fim, não há informações sobre outras fabricantes de carteiras passando pelo mesmo problema. No entanto, o caso da Ledger é mais uma preocupação para investidores que fazem a autocustódia de suas criptomoedas.
Formado em desenvolvimento web há mais de 20 anos, Henrique Kalashnikov encontrou-se com o Bitcoin em 2016 e desde então está desvendando seus pormenores. Tradutor de mais de 100 documentos sobre criptomoedas alternativas, também já teve uma pequena fazenda de mineração com mais de 50 placas de vídeo. Atualmente segue acompanhando as tendências do setor, usando seu conhecimento para entregar bons conteúdos aos leitores do Livecoins.