
A Trezor, uma das maiores fabricantes de carteiras de hardware para criptomoedas, anunciou nesta quinta-feira (12) uma atualização de firmware que impede que certos implantes em seus dispositivos consigam capturar informações que comprometam a frase semente que dá acesso aos fundos do usuário.
A resposta da empresa acontece após um alerta de que suas carteiras estavam sendo adulteradas por golpistas, similarmente ao que aconteceu com as carteiras da Ledger.
Apesar disso, não há relatos de perdas de fundos por usuários das carteiras Trezor.
Trezor divulga imagens de dispositivos adulterados
Embora a Trezor não tenha divulgado imagens de suas carteiras adulteradas na primeira vez que falou sobre o tema, hoje a empresa apresentou fotos comparando um dispositivo genuíno com outro com um implante feito por golpistas.
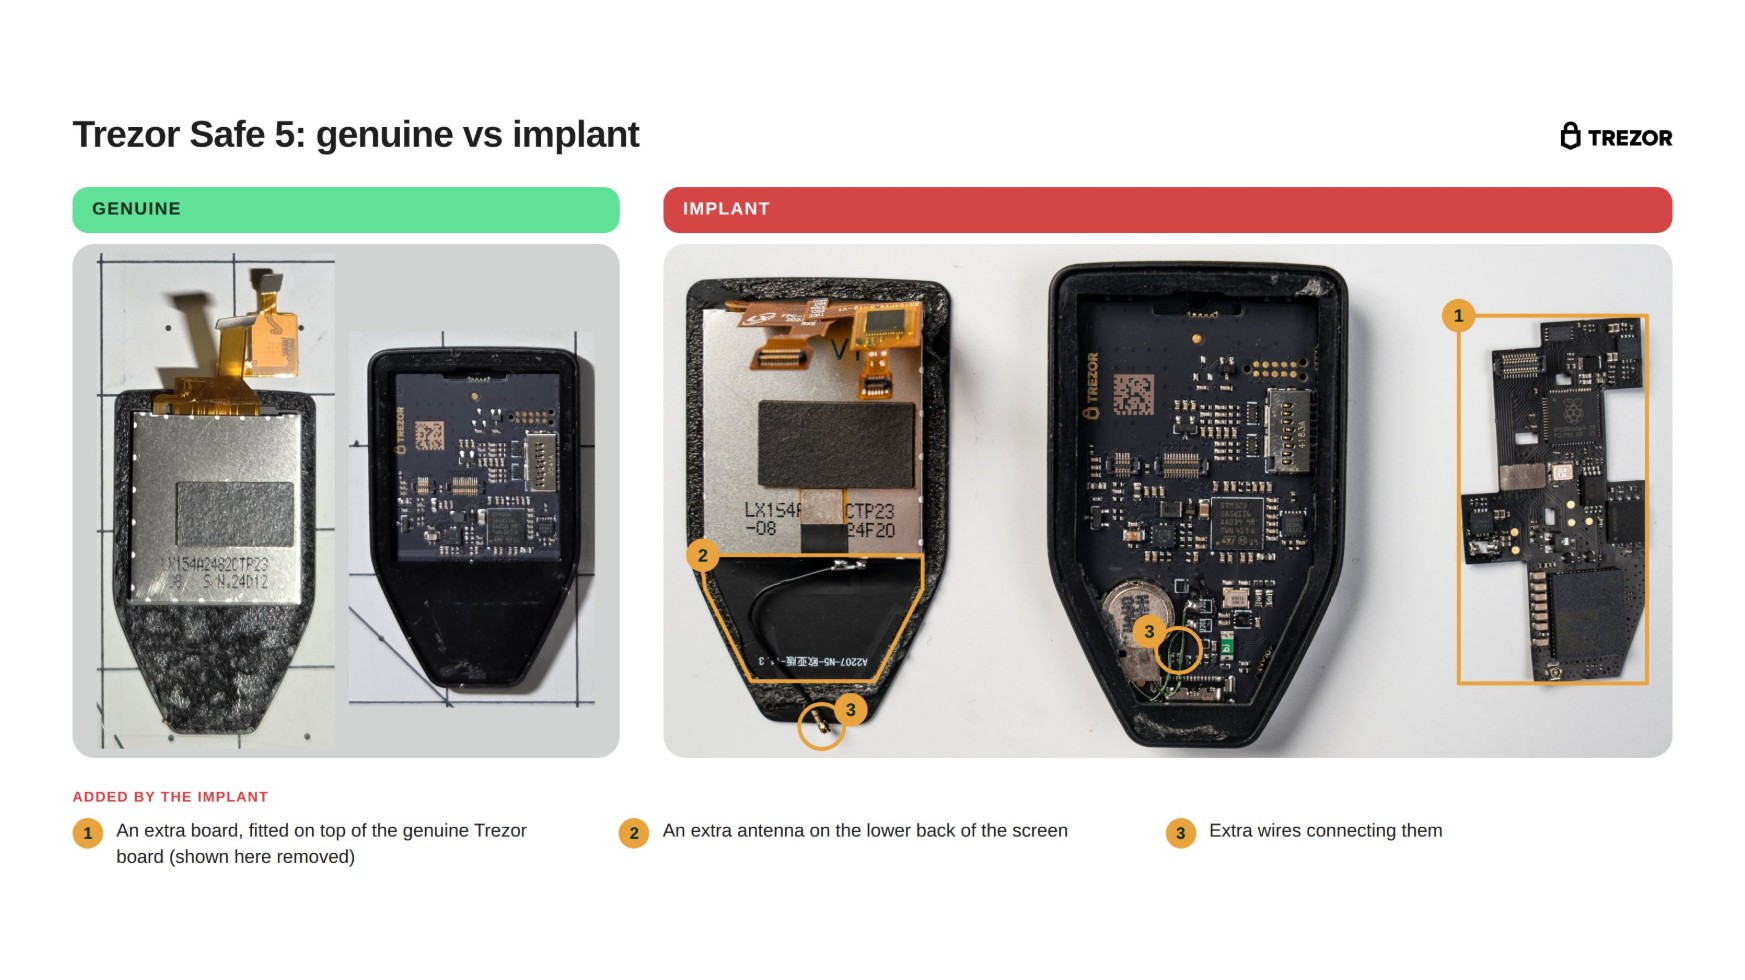
Como pode ser observado acima, as carteiras adulteradas contém 1) uma placa adicional instalada sobre a placa original da Trezor; 2) ma antena adicional na parte inferior traseira da tela e 3) fios adicionais conectando os componentes.
A Trezor afirma ter identificado três dispositivos adulterados, este da foto acima e outros dois. Todos foram comprados nas lojas da CryptoBilis, mesma revendedora que teve problemas semelhantes com as carteiras da Ledger.
Além disso, ela também afirma ter diminuído seu número de revendedores em 80% para justamente diminuir estes riscos. Por outro lado, nota que todas as empresas parceiras eram confiáveis.
Por fim, a Trezor aponta que nenhum dos usuários perdeu seus fundos com este golpe.
Empresa lançou uma atualização de firmware que impede a leitura de dados pelos implantes
Na mesma nota, a Trezor disse ter resolvido o problema com uma simples atualização no firmware das carteiras. A empresa, no entanto, não explica os detalhes técnicos por trás dessa mudança.
“Dispositivos: Nossa atualização mais recente de firmware, a versão 2.13.1, lançada em 11 de novembro, inclui uma proteção que impede os implantes identificados de capturar qualquer informação nos dispositivos que a executam, tornando inútil o lote atual de implantes.”
Apesar disso, frases sementes criadas antes dessa atualização seguem comprometidas em dispositivos alterados.
A Trezor recomenda que quem comprou uma carteira do revendedor CryptoBilis, do Sudeste Asiático, mova seus fundos para uma nova carteira, com um novo jogo de palavras.
A empresa afirma não haver casos conhecidos de outros revendedores.