


Gracy Chen, CEO da Bitget, realizou uma transmissão ao vivo nesta quinta-feira (24), revelando detalhes sobre o ataque contra sua corretora e quais medidas estão sendo tomadas.
Como destaque, a executiva diz suspeitar que hackers norte-coreanos estão por trás do ataque devido à identificação de endereços de IP ligados a serviços de VPN comumente utilizados por esses grupos.
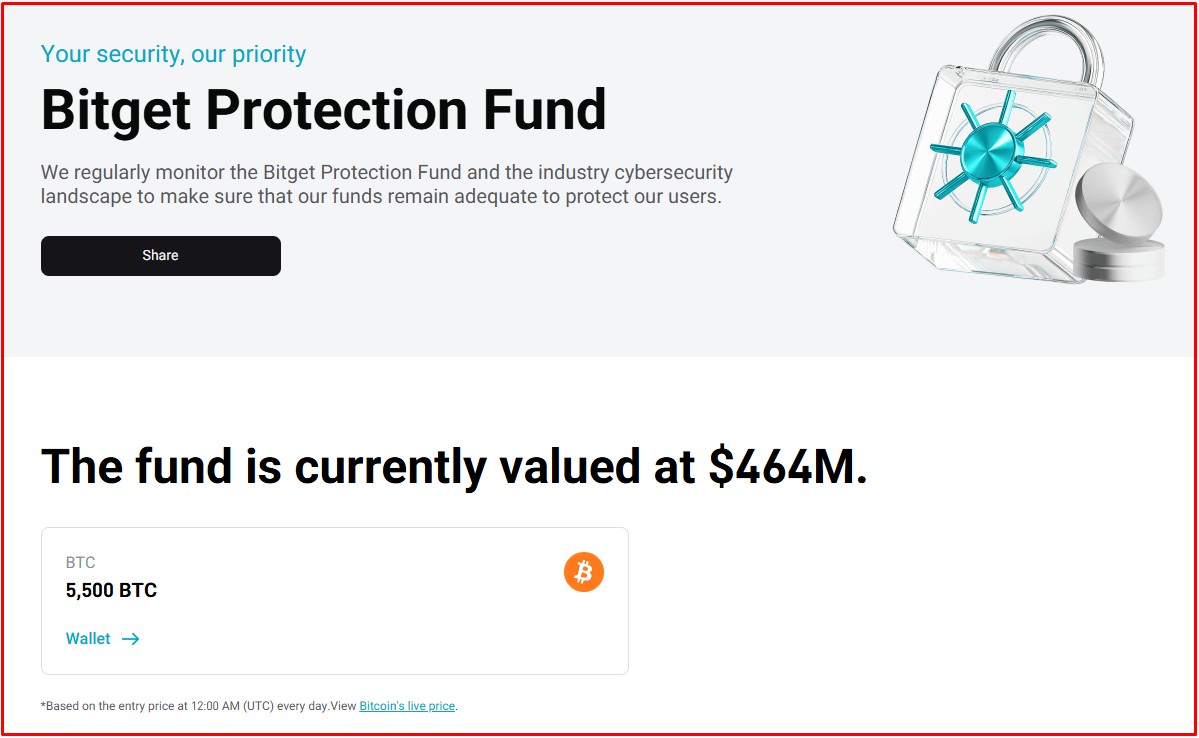
Outro detalhe é que a corretora afirma manter um fundo de proteção de US$ 464 milhões, superando o valor roubado em mais de US$ 113 milhões.
CEO da Bitget afirma que eles ainda não sabem como o ataque foi realizado
Na tarde desta quinta-feira (24), relatos apontavam para transações suspeitas partindo das carteiras da Bitget para um endereço sem marcação. Mais tarde, stablecoins como USDT e USDC, que podem ser congeladas via contrato inteligente, foram convertidas em Ethereum para possivelmente evitar esse confisco.
Portanto, isso indicava que a corretora havia sofrido um ataque de US$ 183 milhões.
Pouco depois, a Bitget confirmou os rumores, mas aumentando a estimativa de perdas para US$ 351,6 milhões (R$ 1,8 bilhão). Como comparação, a Bybit perdeu US$ 1,4 bilhão (R$ 8,2 bilhões) em fevereiro de 2025.
Na sequência, Gracy Chen, CEO da Bitget, realizou uma live com mais de três horas e meia de duração, onde falou tanto sobre o ataque e os planos da empresa, como também respondeu às dúvidas de seus clientes.
A executiva afirma que o roubo aconteceu por meio das redes XRP, Avalanche, Ethereum, BSC e Arbitrum, chegando a uma estimativa de perdas superiores a US$ 350 milhões.
“Atualmente não temos 100% de certeza sobre quem nos atacou, mas foi provavelmente um grupo norte-coreano. Sobre os hackers, é óbvio que eles são muito profissionais e que eles têm nos visado há muito tempo.”
Em outro trecho da transmissão, Chen é questionada novamente por um dos participantes sobre os responsáveis do ataque e volta a repetir sua suspeita contra a Coreia do Norte.
Segundo a executiva, o ataque não foi um trabalho interno, os atacantes não forjaram pedidos de saques e também não obtiveram as chaves privadas de suas carteiras. Portanto, trata-se de uma invasão aos sistemas da corretora, embora a empresa ainda não saiba como isso aconteceu.
“Seu saldo de conta está correto e seus ativos estão protegidos. As partes de trading e depósitos estão completamente operacionais, mas os saques estão temporariamente pausados porque precisamos finalizar a análise de segurança e identificar os problemas raiz, o que não sabemos agora. Não permitir saques é uma solução temporária e não queremos fazer isso por um longo período.”
Corretora Bitget explica que mantém um fundo de US$ 464 milhões para cobrir as perdas
As perdas de US$ 350 milhões serão absorvidas pela própria Bitget, que não repassará o prejuízo aos seus clientes. Em detalhes, Gracy Chen explica que a corretora possui um fundo de segurança criado justamente para momentos como esse.
Em seu site, a Bitget mostra três carteiras de Bitcoin neste fundo, totalizando 5.500 bitcoins (US$ 464 milhões).
Somado a isso, a executiva explica que eles mantêm mais US$ 1 bilhão em ativos próprios. “Isso são ativos da Bitget, não ativos de usuários”, explica Chen.
“Após o colapso da FTX, eu não acredito que nenhuma grande corretora misturaria os fundos dos usuários [com os seus].”
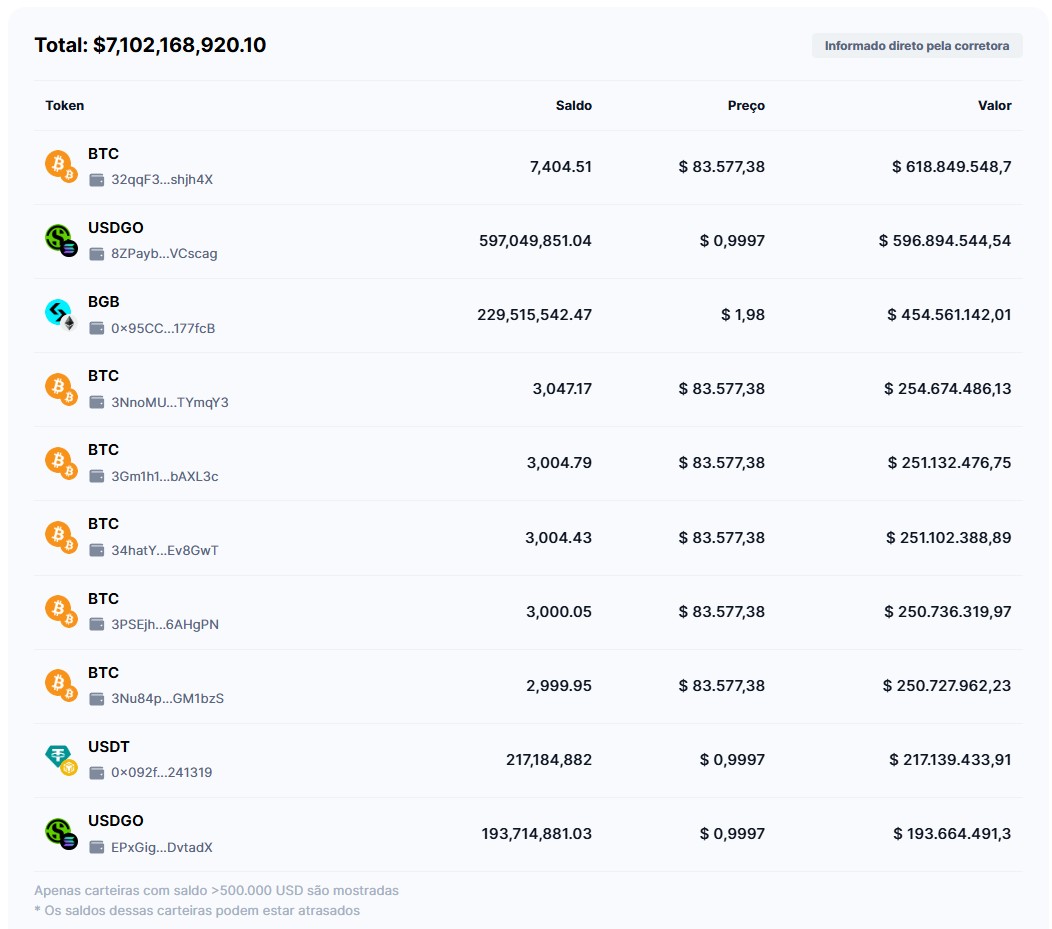
Dados do CoinMarketCap mostram que a corretora mantém US$ 7,1 bilhões em suas carteiras. Deste total, 42,1% estão em Bitcoin, 14,6% em USDT e 11,3% em USDGO.
Por fim, Chen também explica que a Bitget já está trabalhando com outras corretoras e com empresas de segurança para tentar recuperar os fundos roubados. No entanto, tomando o caso da Bybit como exemplo, que recuperou somente 5,3% dos ativos roubados até então, isso mostra o quão difícil será esse trabalho.
Por hora, clientes da corretora aguardam pela reabertura dos saques e outros players da indústria esperam por um relatório final sobre o incidente de segurança.
