
A empresa de segurança Elliptic publicou nesta segunda-feira (9) um relatório afirmando que hackers da Coreia do Norte estão criando memecoins para lavar parte dos US$ 6,3 bilhões roubados da corretora Binance.
Os especialistas afirmam que isso já aconteceu, como para lavar os fundos roubados da Bybit em 2025, e que isso atrasa o trabalho dos investigadores, mas não esconde a origem dos fundos.
Recentemente, desertores norte-coreanos relataram que o país recruta crianças prodígio para transformá-las em hackers, selecionando os melhores estudantes e oferecendo grandes benefícios para que eles sejam treinados e trabalhem para o governo.
Memecoins não são brincadeira para hackers norte-coreanos
Iniciando seu texto, a Elliptic explica que os hackers norte-coreanos moveram somente 117 mil NEAR (US$ 430 mil) através de memecoins. No entanto, destacam que a técnica é barata, cerca de US$ 90 para criar uma moeda, e poderia movimentar quantias muito maiores.
“Cada um dos seis tokens da NEAR apresenta um logotipo no estilo clássico das memecoins: um macaco usando um laço rosa, um pato diante de uma bandeira dos Estados Unidos, um chimpanzé, uma raposa, um emblema dourado em chamas e uma imagem de Elon Musk sob uma faixa com os dizeres “Elon 2028 President” (não há qualquer indicação de que ele tenha alguma ligação com os tokens). Os nomes também seguem os padrões das memecoins, desde uma piada grosseira (FUK) até uma referência às criptomoedas caninas com o sufixo “-INU” (SINU).”
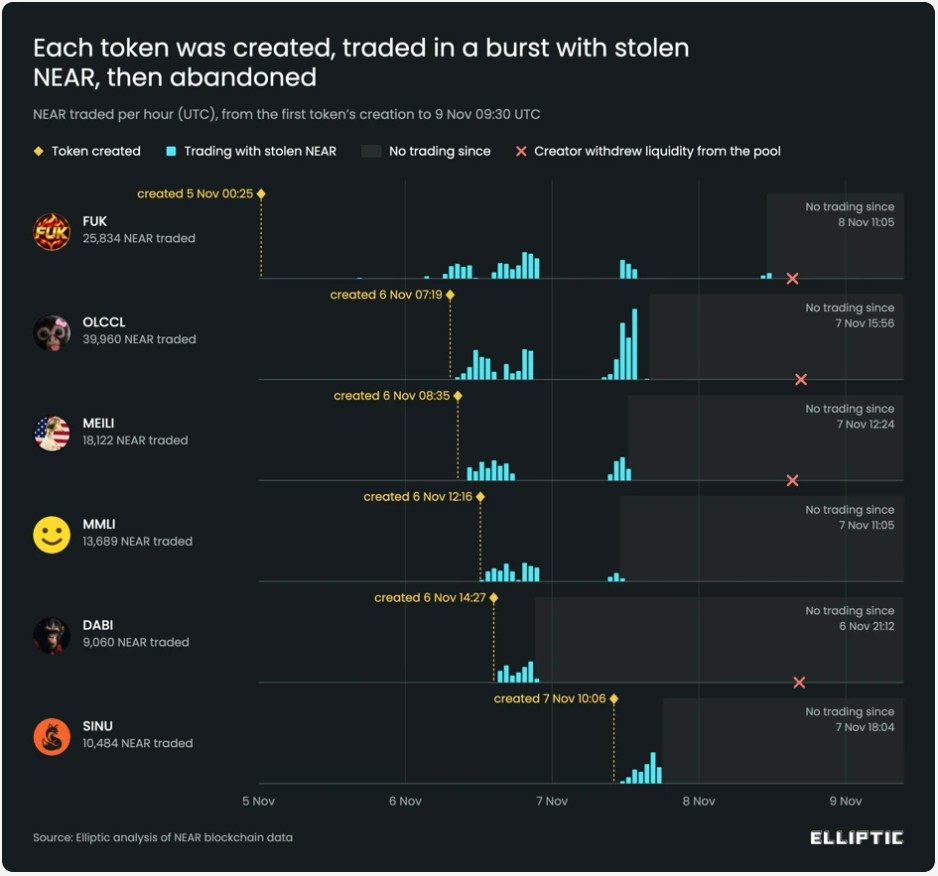
Como pode ser observado nos gráficos acima, as criptomoedas tiveram pequenos volumes de negociação após as suas criações e, após isso, a atividade parou por completo.
Enquanto outras memecoins são compradas e vendidas por outros investidores, a Elliptic afirma que isso não acontece neste caso, Ou seja, os fundos dos hackers entram por um lado de uma pool de liquidez e saem pelo outro.
Dos exemplos citados, três deles tiveram um único comprador e um único vendedor, outros dois tiveram dois compradores e dois vendedores e, por fim, um último teve dois compradores e três vendedores.
“Os tokens dos lavadores de dinheiro são criados para serem utilizados uma única vez e depois descartados”, explica a empresa.
O motivo seria justamente se disfarçar entre milhares de memecoins que são lançadas diariamente, mas desaparecem em poucos dias.
Elliptic diz ser possível rastrear os fundos, mas que isso gera trabalho adicional
Conforme os endereços dos hackers norte-coreanos estão marcados, é praticamente impossível que eles consigam movê-los para alguém. Portanto, eles precisam lavar esses fundos para que eles possam ser aceitos.
Embora a técnica de usar memecoins e corretoras descentralizadas pareça boa, a Elliptic explica que isso atrasa o trabalho de investigadores, mas não quebra o rastro do dinheiro.
“Todas as etapas dessa técnica são registradas publicamente na blockchain, e os investigadores conseguem acompanhá-las. Ela não esconde os fundos, mas retarda o trabalho de quem tenta rastreá-los. Cada transferência adicional exige tempo para ser desvendada, e a lavagem de dinheiro é uma corrida para movimentar os recursos antes que sejam sinalizados.”
Em outras palavras, os hackers podem fazer essas conversões e então enviar os fundos para outros serviços para convertê-los em outras moedas e tentar sacá-las antes que seus novos endereços fiquem marcados.
No momento desta redação, uma página dedicada da Elliptic para o ataque da Binance lista 21.160 endereços únicos ligados aos hackers. A tendência é que este número aumente conforme eles continuam buscando táticas para driblar o monitoramento feito por empresas especializadas.