
O Departamento de Justiça dos EUA (DoJ) disse nesta quinta-feira (12) ter ajudado a congelar mais de US$ 2,7 bilhões dos hackers da Binance. Deste total, as autoridades já obtiveram autorização judicial para apreender cerca de US$ 1,2 bilhão.
Logo após o roubo, a Tether disse ter congelado US$ 1,56 bilhão em USDT dos endereços dos atacantes, já a Circle congelou outros US$ 800 milhões em USDC. Outros projetos congelaram quantias menores, como US$ 40,5 milhões em RLUSD pela Ripple, US$ 27,8 milhões em USD1 pela World Liberty Financial e US$ 30 milhões em ETH e ARB pela Arbitrum.
A soma chega a aproximadamente US$ 2,5 bilhões, sem contar outras ações tomadas posteriormente, bem próximo dos US$ 2,7 bilhões mencionados pelo DoJ. Embora as autoridades americanas não afirmem que a quantia esteja ligada a essas moedas acima, tudo indica que sim.
Binance pode demorar para recuperar as suas moedas
O FBI já havia publicado uma nota dois dias após o ataque à Binance afirmando que hackers norte-coreanos foram os responsáveis pelo roubo de US$ 6,3 bilhões. O Departamento de Justiça voltou a citar o país em texto publicado nesta quinta-feira (12).
M. Scott Proctor, procurador-geral adjunto principal da Divisão de Segurança Nacional, afirma que os EUA utilizarão todos os meios à sua disposição para apreender fundos roubados pela Coreia do Norte.
“O governo da Coreia do Norte financia seu regime fora da lei e seu programa ilegal de armamentos por meio do roubo de criptomoedas.”
No texto, as autoridades afirmam estar trabalhando com prestadores de serviços de ativos virtuais (VASPs, na sigla inglesa) para interceptar esses ativos.
Sem citar nomes, o DoJ aponta que os hackers continuam lavando os fundos por meio de diferentes bridges, mixers e corretoras de criptomoedas. Recentemente, a Elliptic afirmou que eles estão até mesmo criando e negociando memecoins para dificultar o rastreamento dos fundos.
“Os esforços conjuntos do governo dos Estados Unidos e do setor privado resultaram, até o momento, no congelamento de mais de US$ 2,7 bilhões. Desse total, o Departamento de Justiça já obteve autorização judicial para apreender ou restringir mais de US$ 1,2 bilhão.”
Dado isso, tudo indica que a devolução dessas moedas para a Binance não será tão simples quanto Tether e Circle enviarem os fundos de volta para a corretora. Afinal, a decisão deve envolver processos judiciais que costumam ser lentos, como visto em outros casos semelhantes.
Autoridades americanas também desarticularam uma infraestrutura usada em campanha de engenharia social
No mesmo anúncio, o Departamento de Justiça também afirma ter desarticulado um esquema de engenharia social, chamado FaceStealer, também ligado à Coreia do Norte, que teria roubado US$ 400 milhões nos últimos 18 meses.
“Hackers norte-coreanos conhecidos publicamente pelos nomes Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, Advanced Persistent Threat 38 (APT38), BlueNoroff e Stardust Chollima atraíram vítimas com convites para reuniões por vídeo enviados por contas roubadas de vítimas anteriores. Assim que o alvo entra na reunião, os hackers gravam as imagens da webcam da vítima e reproduzem um vídeo pré-gravado de uma ou mais vítimas anteriores conhecidas pelo alvo, simulando a participação de contatos de confiança na reunião para conquistar sua confiança.”
O texto menciona o uso de ferramentas de superinteligência (SI) para desenvolver vídeos deepfake de pessoas conhecidas para tornar o esquema mais eficaz.
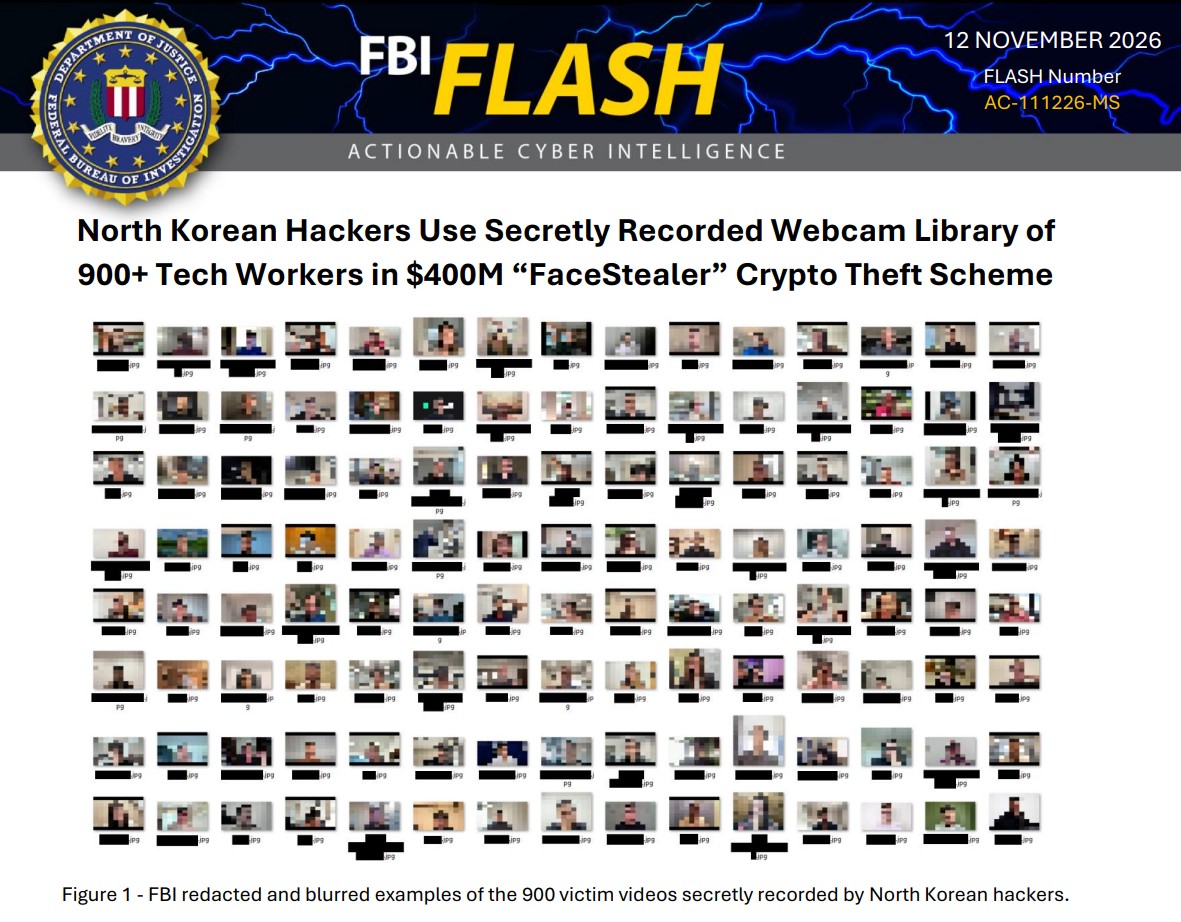
Segundo as autoridades, os hackers norte-coreanos têm como alvo pessoas que trabalham nos setores de criptomoedas e Web3.
“O regime norte-coreano depende dos recursos obtidos com roubos de criptomoedas em larga escala para financiar seu programa ilegal de armamentos, tendo roubado bilhões de dólares nos últimos anos”, afirmou Brett Leatherman, diretor de operações da Divisão Cibernética do FBI. “Agentes cibernéticos norte-coreanos utilizaram o esquema FaceStealer para atacar agressivamente pessoas dos setores de criptomoedas e Web3 por meio de táticas enganosas de engenharia social, resultando no roubo de mais de US$ 400 milhões nos últimos 18 meses. O FBI continua comprometido em identificar, interromper e impor custos aos agentes norte-coreanos que atacam a comunidade de ativos virtuais.”