

Uma gigante da televisão está enfrentando um cenário assustador. O grupo francês Banijay informou na quinta-feira (26) que sofreu um ataque cibernético que afetou os sistemas de suas recentes aquisições estrangeiras: Endemol Shine Group e Endemol Shine International.
A Banijay Group é uma gigante da produção global de programas de TV com 120 empresas de produção. A Banijay faz parte de um dos maiores grupos internacionais do mercado de produção e distribuição de conteúdo audiovisual.
A lista de programas que a Banijay é dona inclui Big Brother, MasterChef, Survivor, The Kardashians, Mr. Bean, Black Mirror, Extreme Makeover e vários outros.
A produtora confirmou que foi atacada pelo ransomware DoppelPaymer no início de novembro. O incidente resultou no roubo de dados de funcionários e dados confidenciais da empresa.
“A empresa está conduzindo uma investigação para avaliar a situação com especialistas independentes e, por enquanto, relatou o incidente às autoridades locais relevantes no Reino Unido e na Holanda, os países afetados pelo ‘incidente”, disse a empresa em um comunicado oficial.
A Banijay não citou nenhum tipo de tentativa de extorsão pelo grupo hacker, mas eles já reivindicaram na dark web que estão com dados da empresa.
Como é comum neste tipo de situação, hackers costumam pedir um resgate em criptomoedas para liberar os arquivos sequestrados. Mas até o momento não houve pedido nenhum.
O grupo DoppelPaymer ridicularizou a empresa se referindo a problemas de conformidade com a lei de proteção de dados (GDPR) e vazaram documentos internos da empresa, inclusive.
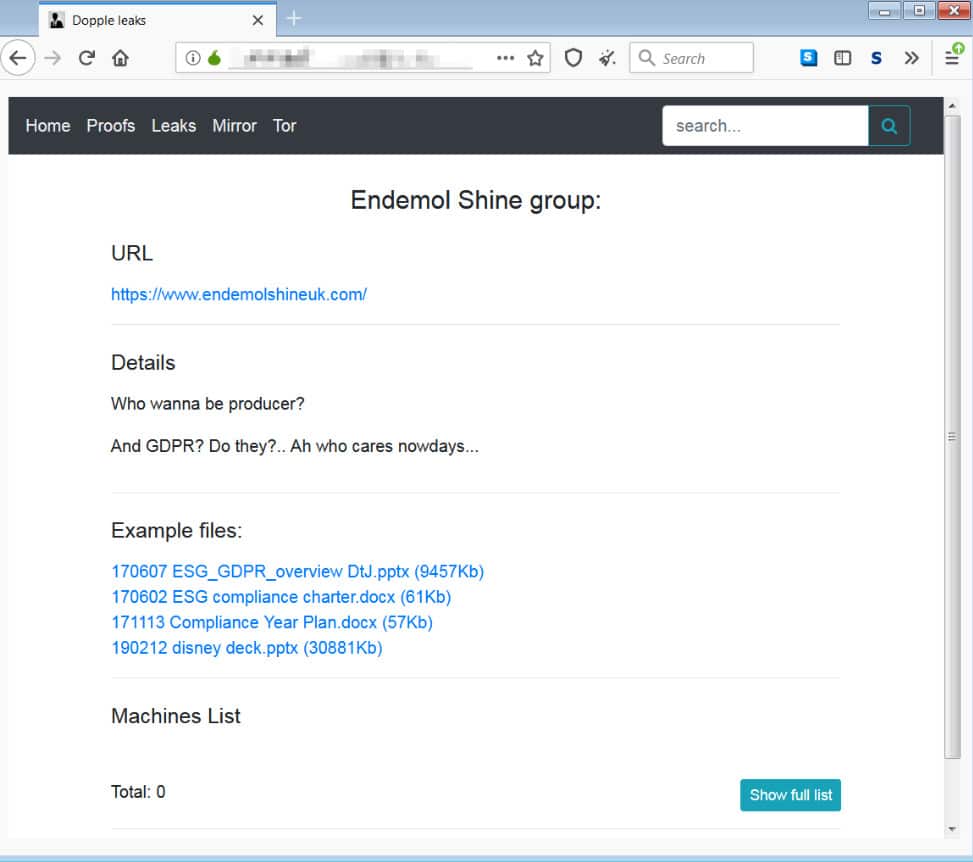
DoppelPaymer é um grupo especializado em ransomware conhecido por ter como alvo grandes empresas desde junho de 2019, obtendo acesso a credenciais de administrador e usando-as para instalar ransomware em todos os dispositivos depois comprometer toda a rede.
Outras vítimas do grupo hacker incluem a Digital Management Inc, da NASA, a Universidade de Newcastle e a provedora de comunicações francesa Bretagne Télécom.
As implicações de um incidente de ransomware vão muito além das demandas financeiras dos invasores. Os custos de remediação podem ser altos e, no caso da Endemol, podem ocorrer multas pesadas.
O grupo é conhecido por pedir resgates caros com frequência, já que eles costumam travar redes inteiras. Em novembro de 2019, a petrolífera estatal mexicana PEMEX foi atacada pelo DoppelPaymer e eles exigiram um resgate em bitcoin no valor de $ 4,9 milhões.
A empresa disse que a filial brasileira (Endemol Shine Brasil) não foi afetada, e garantiu que “os hackers não tem acesso às redes informáticas do grupo todo mas apenas dos antigos sistemas informáticos das subsidiárias britânicas e holandesas, Endemol Shine Group e Endemol Shine International”.
O Cybersecurity Insiders descobriu que o ataque foi realizado na Endemol Shine Group e os hackers se infiltraram em outras redes por meio de informações obtidas no banco de dados.