
A Europol anunciou nesta quinta-feira (12) mais uma ação da Operação Endgame, focada no combate contra crimes cibernéticos. No total, 235 servidores e 257 domínios foram apreendidos pelas autoridades.
Desta vez, os alvos foram os malwares Gootloader, CastelRAT e StealC. A Europol já havia realizado uma ação contra o StealC, bem como contra o SocGholish e Amadey, em junho deste ano.
Dados das vítimas serão disponibilizados em sites como HaveIBeenPwned pelas autoridades, servindo de alerta aos afetados pelas ameaças.
Europol diz ter identificado 6,4 milhões de credenciais de vítimas
A ação da Europol contra redes de malwares contou com o apoio de autoridades de diversos países. Isso inclui Alemanha, Bulgária, Canadá, EUA, Moldávia, Países Baixos, Polônia e Reino Unido.
“A operação teve como alvo modelos de “cibercrime como serviço”, nos quais essas ferramentas possibilitavam a prática de outros crimes, como ataques de ransomware e roubo de dados. Durante a ação, 235 servidores e 257 domínios foram alvo de medidas das autoridades policiais em conjunto com empresas privadas.”
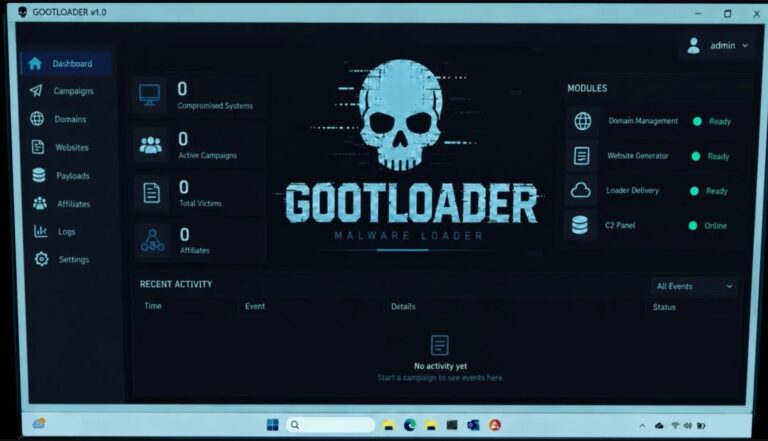
Explicando a função de cada malware, as autoridades afirmam que o Gootloader é um dropper/loader distribuído por meio de documentos jurídicos falsos em sites comprometidos. Após isso, ele era utilizado para a instalação de ransomware e outros malwares.
Neste caso em específico, a Europol derrubou 14 servidores e 218 domínios. Além disso, também corrigiu 681 sites infectados.
Já o CastelRAT é apresentado como um trojan de acesso remoto (RAT), permitindo o controle remoto dos computadores infectados das vítimas. Foram apreendidos 120 servidores e 39 domínios ligados a este malware.
Por fim, o StealC, que já havia sido alvo de outra operação da Europol, também é apresentado como um dropper. Foram desmantelados 102 servidores ligados à ameaça.
Finalizando, as autoridades afirmam ter identificado 6,4 milhões de credenciais de vítimas.
“Os dados das vítimas serão disponibilizados por meio das plataformas HaveIBeenPwned, DIVD, CheckjeHack, NoMoreLeaks, Sekoia, The Shadowserver Foundation e NL-NCSC, para alertar as vítimas sobre o roubo de credenciais causado pelo malware CastleRAT. Usuários do WordPress são aconselhados a atualizar suas credenciais, habilitar a autenticação multifator e corrigir vulnerabilidades.”