

A Kaspersky fez um alerta sobre um novo malware que está sendo distribuído pelo WhatsApp. Chamado Maverick, a ameaça tem foco em alvos brasileiros e mira contas bancárias e de corretoras de criptomoedas.
O relatório inicial revela que mais de 62 mil tentativas de infecção foram bloqueadas pela solução da empresa.
Embora não exista um número exato de vítimas, os dados mostram que a ameaça é extremamente perigosa.
Malware Maverick foca em brasileiros, visando roubo de criptomoedas e saldos bancários
O Maverick seria uma evolução de outro malware chamado Coyote, visto em 2024, mas com um potencial destrutivo ainda maior.
Segundo a Kaspersky, o trojan monitora os acessos da vítima para 26 bancos brasileiros, bem como 6 corretoras de criptomoedas e 1 plataforma de pagamento. No entanto, os nomes em específico não foram revelados pela empresa.
“A infecção começa quando a vítima recebe um arquivo .LNK malicioso dentro de um arquivo ZIP por meio de uma mensagem do WhatsApp. O nome do arquivo pode ser genérico ou pode se passar por um arquivo de um banco:”
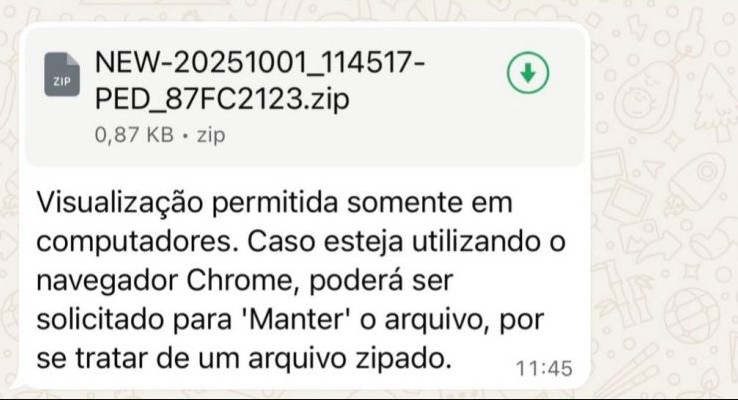
Após isso, a ameaça interage com um site chamado ‘sorvetenopote’ onde o trojan completo é armazenado e então importado para o computador da vítima.

Para escolher suas vítimas, o malware faz uma análise se o computador está no fuso horário do Brasil (UTC-5 a UTC-2), bem como verifica se o idioma ou localidade está definido para português ou qualquer string que contenha “português” ou “brazil”, dentre outros métodos.
“Nossas soluções bloquearam 62 mil tentativas de infecção usando o arquivo LNK malicioso nos primeiros 10 dias de outubro, somente no Brasil.”
O monitoramento dos sites acessados acontece se a vítima estiver usando um destes navegadores:
- Chrome;
- Firefox;
- Microsoft Edge;
- Brave;
- Internet Explorer;
- Navegador web específico do banco.
O malware Maverick inclui diversas funcionalidades, incluindo:
- Registrar tudo o que você digita (inclusive senhas);
- Criar janelas falsas do seu banco pedindo login;
- Controlar seu teclado e mouse remotamente;
- Fazer capturas da sua tela;
- Realizar operações financeiras sem que você veja.
Embora os alvos sejam brasileiros, a Kaspersky destaca que a ameaça tem o potencial de se espalhar para outros países. “É evidente que essa ameaça é muito sofisticada e complexa”, disse a empresa de segurança.
Como se proteger do malware Maverick?
Como destacado pela própria Kaspersky, suas soluções já bloquearam mais de 62 mil tentativas de ataque. Portanto, o uso de um bom anti-vírus é o primeiro passo.
Outra sugestão sempre pertinente é o bom senso. Ou seja, evitar baixar arquivos suspeitos, especialmente se enviados por contatos desconhecidos.
Dado que o malware Maverick visa roubar as criptomoedas das vítimas, uma alternativa mais completa para investidores seria um treinamento de segurança especializado.
Uma recomendação é o Treinamento Autocustódia com Renato Trezoitão, voltado tanto para investidores iniciantes quanto veteranos. Isso porque além de ser um apoio contra esse trojan, também pode ajudar na proteção contra outras ameaças.