
A Electrum, uma das carteiras mais famosas de Bitcoin do mercado, anunciou no sábado (24) uma atualização para corrigir uma vulnerabilidade crítica em seu software.
Segundo os desenvolvedores, a falha permitia que servidores alterassem a transação enviada à rede, fazendo com que o usuário enviasse os bitcoins ao endereço do atacante.
A vulnerabilidade é mais uma dentre tantas encontradas em projetos de criptomoedas e outros setores nos últimos meses. Embora a Electrum não tenha confirmado que uma Inteligência Artificial (IA) tenha ajudado no processo, tais ferramentas estão acelerando a busca por falhas em códigos conforme se apromoram.
Electrum recomenda atualização para versão mais recente de sua carteira
As informações sobre a vulnerabilidade na Electrum foram publicadas por sua equipe nas redes sociais no último sábado (24), seguidas por uma explicação mais longa no GitHub.
“Novo lançamento: Electrum 4.8.3. Esta versão corrige uma falha crítica de segurança, por isso recomendamos fortemente que todos os usuários atualizem o software. Uma descrição da vulnerabilidade será publicada ainda hoje. (Observação: o Windows Defender pode exibir um alerta sobre o arquivo ZXing.dll. Ignore-o, pois se trata de um falso positivo.)”
Dando detalhes sobre a falha, os desenvolvedores explicam que o servidor principal da Electrum, ao qual o cliente se conecta, é considerado confiável para fornecer transações não confirmadas da mempool. No entanto, alguém descobriu uma maneira de explorar isso.
“Quando o cliente transmite uma nova transação tx1, um servidor malicioso pode interceptá-la e impedir sua propagação”, explicou a Electrum. A partir disso, o atacante pode atualizar o histórico do cliente com uma transação conflitante, substituindo o endereço de destino das moedas.
“Se o cliente aumentar manualmente a taxa da tx2 (transação 2) por meio de RBF, a carteira assinará a transação com uma taxa maior e, consequentemente, pagará ao atacante.”
Os desenvolvedores recomendam a atualização da carteira. No entanto, caso não queiram fazer isso, pedem que usuários verifiquem tanto os valores quanto os endereços de saída quando assinarem uma transação.
O texto nota que clientes que se conectam a servidores em que confiam não são afetados por essa falha.
Electrum confirma que investidores já perderam dinheiro
Embora muitas falhas recentes em outros aplicativos tenham sido corrigidas sem que atacantes conseguissem fazer vítimas, a Electrum afirma que já existem casos em que investidores perderam seus bitcoins.
“Recebemos dois relatos de usuários sobre o problema. O usuário 1 percebeu que, após transmitir a tx1 (transação 1), o histórico da carteira continha uma transação diferente. O usuário 2 aumentou a taxa da tx2 (transação 2) e perdeu dinheiro.”
Em detalhes, os desenvolvedores notam que o primeiro usuário relatou que a transação não foi propagada pela rede, indicando que o servidor a reteve.
Tanto no primeiro quanto no segundo caso, as vítimas afirmam que o endereço do atacante foi gerado com os mesmos últimos quatro caracteres do endereço da transação legítima, dificultando a identificação do ataque.
Em 2018, a carteira sofreu outro grande ataque, em que uma mensagem maliciosa solicitava que usuários atualizassem as suas carteiras para uma versão falsa. Somado a isso, em 2024, um brasileiro perdeu cerca de R$ 850.000 após baixar uma carteira mobile falsa que levava o nome da Electrum.
Comunidade está paranoica devido à onda de ataques e descobertas de vulnerabilidades
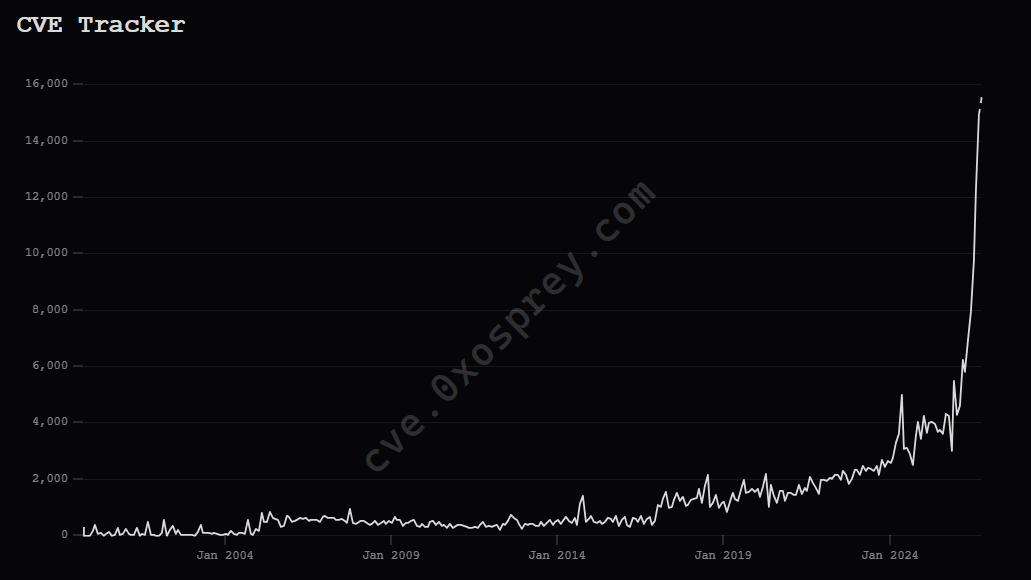
Dados do site 0xosprey mostram que o número de CVEs, sigla inglesa para Vulnerabilidades e Exposições Comuns, disparou nos últimos meses. O motivo é o avanço das ferramentas de IA, cada vez mais capazes de encontrar falhas em projetos.
Nas redes sociais, alguns usuários chegaram a questionar a atualização da Electrum, principalmente pelas instruções de ignorar o aviso do Windows Defender.
Os desenvolvedores, no entanto, explicaram que usuários sempre devem conferir antes de baixar sua carteira.
“Os binários disponíveis em nosso site são compilados de forma independente e assinados por cinco pessoas. Essas assinaturas garantem que os binários correspondem ao código-fonte público. Saiba como funcionam as assinaturas GPG e como verificá-las. Isso protege você caso nosso site (ou nossa conta no X) tenha sido invadido.”