


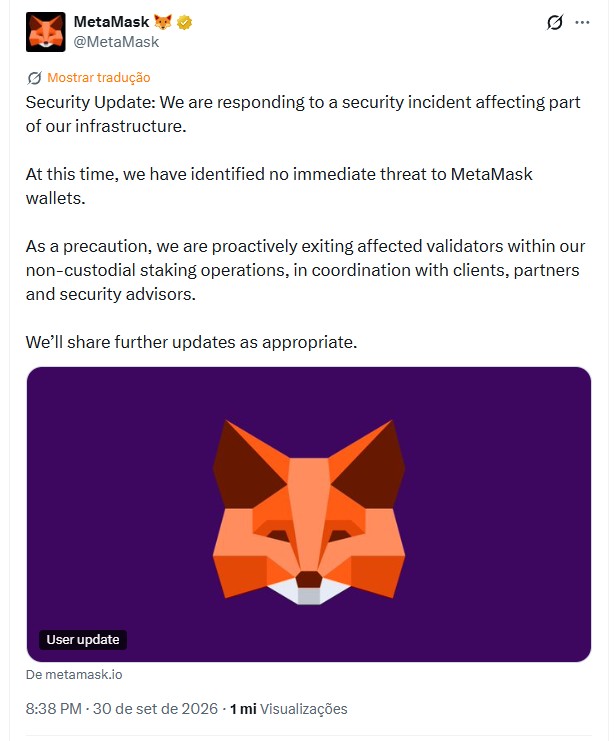
A MetaMask, uma das carteiras mais famosas de Ethereum e outras criptomoedas, revelou na noite desta quarta-feira (30) estar investigando um incidente de segurança que afeta a sua infra estrutura.
Sem dar grandes detalhes sobre o que estaria acontecendo, os desenvolvedores disseram estar retirando seus validadores afetados de suas operações de staking não custodial.
No início de setembro, a Consensys anunciou que estaria dividindo suas operações financeiras em duas empresas, dando espaço para a MetaMask trabalhar de forma independente. Na data, Joseph Lubin afirmou que isso não mudaria nada para o usuário final.
MetaMask faz alerta para tentativas de golpes após sofrer ataque
Tanto em seu primeiro texto quanto em atualização publicada nesta quinta-feira (1º), a MetaMask afirma não ter identificado nenhuma ameaça às carteiras de usuários.
O tuíte inicial, no entanto, já superou a marca de 1 milhão de visualizações, refletindo a popularidade da marca e a preocupação dos investidores, que estão vendo relatos de diversos ataques nos últimos meses contra os mais variados tipos de soluções.
“Atualização de segurança: estamos respondendo a um incidente de segurança que afeta parte da nossa infraestrutura. Até o momento, não identificamos nenhuma ameaça imediata às carteiras MetaMask. Como medida de precaução, estamos retirando proativamente os validadores afetados das nossas operações de staking não custodial, em coordenação com clientes, parceiros e consultores de segurança. Compartilharemos novas atualizações conforme apropriado.”
Já no segundo tuíte, também sem grandes explicações, os desenvolvedores alertam para que usuários não caiam em golpes.
“Como sempre, mantenha-se alerta: tenha cuidado com mensagens não solicitadas, nunca compartilhe sua frase de recuperação secreta ou suas chaves privadas e acompanhe as atualizações pelos canais oficiais da MetaMask. A MetaMask nunca solicitará sua frase de recuperação secreta.”
O anúncio completo, incluindo atualizações, também pode ser encontrado no site oficial da carteira.
Investigação revela que hacker alterou o endereço de recompensa utilizado pela MetaMask, mas que roubo foi limitado
Ao contrário da explicação simples da MetaMask, especialistas de segurança da Bitquery publicaram um longo relatório sobre o incidente.
O texto aponta que o hacker conseguiu alterar o endereço de recebimento das recompensas dos validadores da MetaMask, conseguindo desviar o pagamento de 18 blocos.
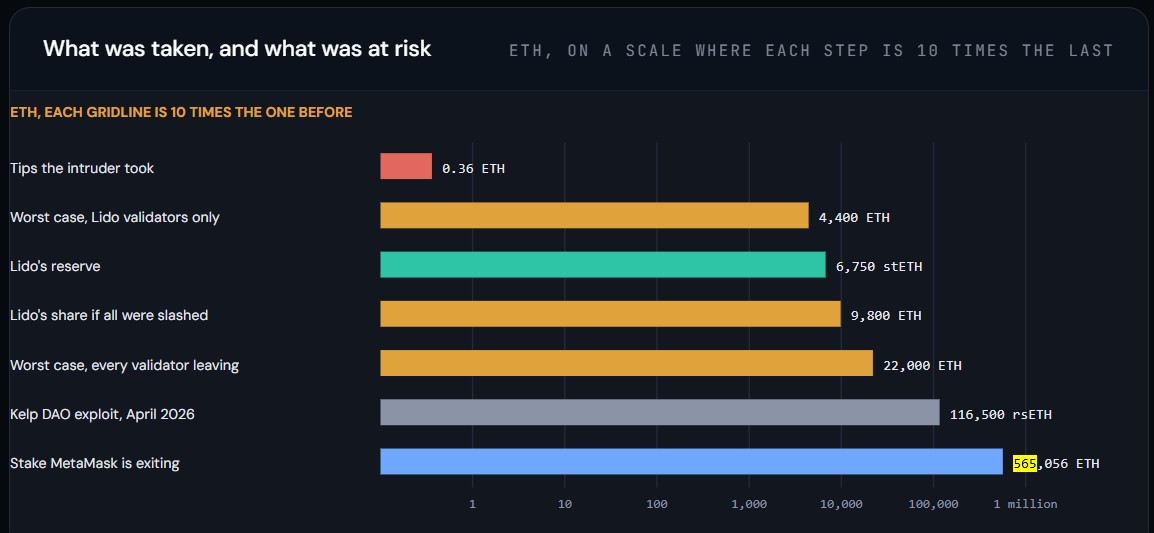
“O montante obtido foi de 0,36 ETH, menos de mil dólares. Em 1º de outubro, o valor ainda permanecia na carteira, que não realizou nenhuma transação.”
Apesar disso, a empresa precisou colocar cerca de 17 mil validadores em processo de saída, envolvendo aproximadamente 565.000 ETH (mais de US$ 1,5 bilhão).
Conforme tanto essa saída quanto a reentrada não são imediatas, isso significa que o impacto para a MetaMask será muito maior que esses 0,36 ETH devido às perdas de futuras recompensas. Além disso, a análise também revela que as perdas poderiam ter sido muito maiores.
“O verdadeiro perigo era o slashing, mas nenhum validador foi penalizado. Se todos os validadores da Lido operados pela MetaMask [pouco mais de 7 mil validadores] tivessem sofrido slashing ao mesmo tempo, cada um teria perdido quase 2% de seu saldo, totalizando cerca de 4.400 ETH. A Lido mantém uma reserva para cobrir perdas desse tipo. Ela seria suficiente para cobrir esse cenário.”
Finalizando, a Bitquery nota que, até o momento, a MetaMask não explicou como o hacker realizou o ataque.
