
Desenvolvedores do Bitcoin Core lançaram uma nova versão do software na sexta-feira (20) para corrigir uma vulnerabilidade de gravidade média descoberta por uma ferramenta de inteligência artificial (IA).
Em resumo, a falha atinge as versões 29.0 até 29.5, 30.0 até 30.4 e 31.0 até 31.2, permitindo que atacantes travem nós das vítimas.
No mês passado, os desenvolvedores já haviam corrigido três vulnerabilidades também encontradas por Elias Rohrer, da Spiral, através do Project Loupe com sua IA.
Vulnerabilidade permitia que atacantes travassem nós do Bitcoin Core com ataque simples
Explicando a vulnerabilidade, os desenvolvedores do Bitcoin Core explicam que os nós armazenam transações consideradas ‘órfãs’, ou seja, cujas transações anteriores ainda não foram propagadas na rede, e então solicitar que essas transações pais sejam enviadas.
No entanto, uma falha permitia o envio de entradas duplicadas, fazendo com que o atacante enviasse até 50 mil transações em uma única mensagem. Como consequência, isso travava o nó da vítima, impedindo que ele processasse mensagens, incluindo blocos, de outros pares.
“O Bitcoin Core mantém em seu orphanage (orfanato) as transações cujas transações predecessoras ainda não foram recebidas (órfãs) e solicita aos pares que anunciam uma transação órfã que enviem seus pais ausentes. Desde a versão 29.0, quando um peer anuncia uma transação pelo seu wtxid e essa transação está no orphanage, o Bitcoin Core monta uma lista dos pais da transação órfã e verifica cada um deles na mempool e nos filtros de transações vistas recentemente, para decidir se deve solicitá-los àquele peer. Uma única mensagem inv pode conter até 50.000 entradas, e as entradas duplicadas não eram ignoradas. Um invasor poderia enviar a um nó uma transação órfã com milhares de pais ausentes e, em seguida, enviar mensagens inv repetindo seu wtxid 50.000 vezes. Cada mensagem desse tipo trava o nó por mais de uma dezena de segundos, período durante o qual ele não processa mensagens de outros peers, incluindo blocos.”
Segundo a nota, a vulnerabilidade foi considerada como de gravidade média. Ela foi descoberta por meio de uma varredura automatizada de uma ferramenta de IA orientada por Elias Rohrer.
Versões 29.x do Bitcoin Core não receberão patch de correção
O texto aponta que a falha foi descoberta ainda em julho, mas levou meses até o lançamento do patch de correção.
Os desenvolvedores afirmam que a correção foi lançada nas versões 30.5, 31.3 e 32.1 do Bitcoin Core, as duas primeiras disponíveis desde 20 de novembro e a última desde 27 de outubro.
“A série 29.x chegou ao fim de sua vida útil e não receberá uma correção.”
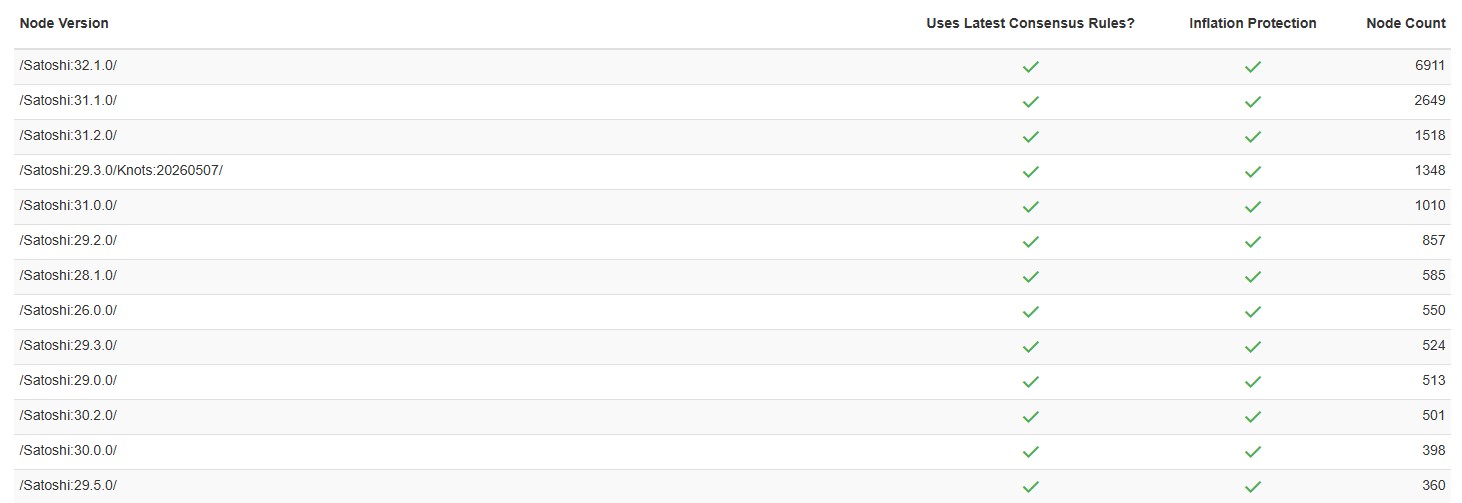
Dados do Coin Dance mostram que hoje a versão 32.1 é a mais popular entre nós públicos, seguida pelas versões 31.1 e 31.2, todas vulneráveis a esta falha.