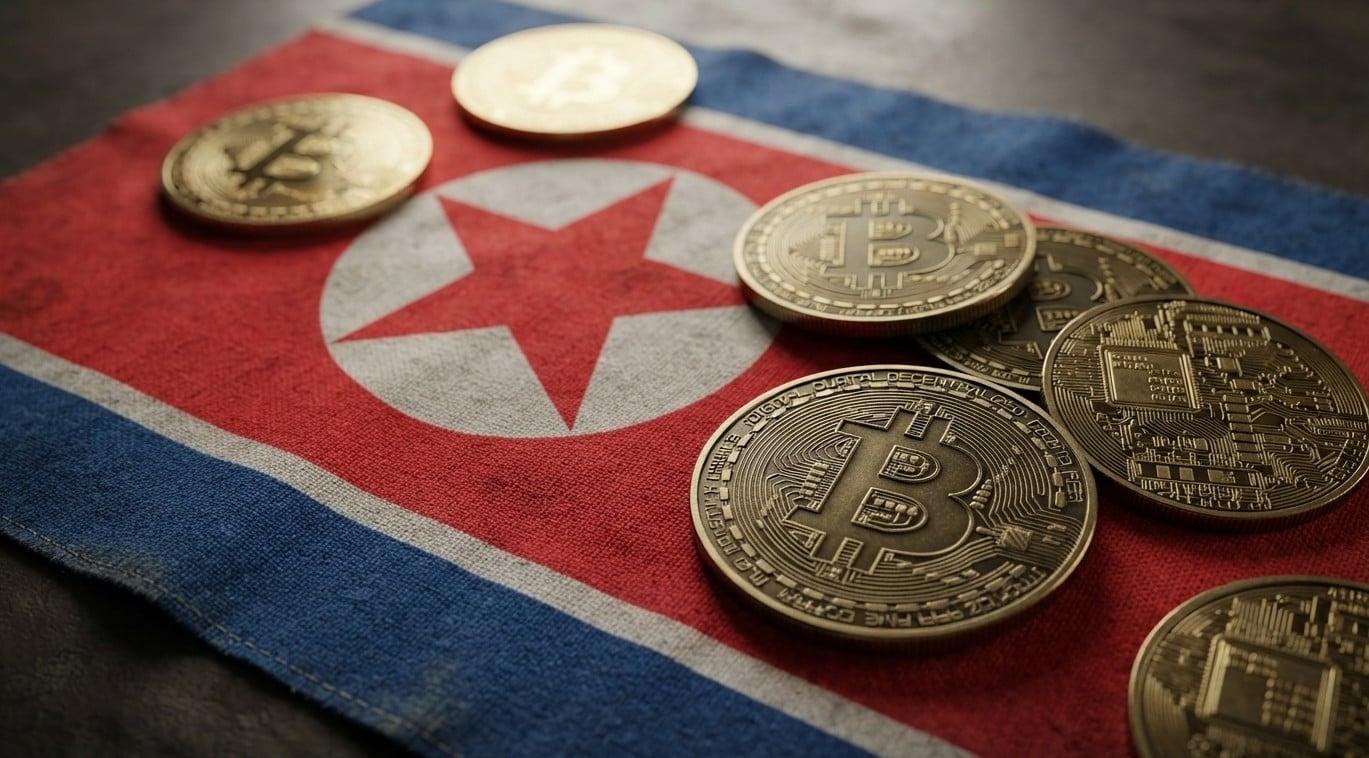
Países estão preocupados com atividades dos hackers norte-coreanos. Imagem: Gemini.
Autoridades do Japão e dos EUA publicaram nesta sexta-feira (18) um documento afirmando que hackers da Coreia do Norte infectaram 30 mil computadores e roubaram 7 mil carteiras de criptomoedas entre dezembro de 2025 e julho de 2026.
As perdas chegariam a US$ 10,7 milhões (R$ 55,1 milhões) durante esse período. Apesar dos alertas, o estudo nota que os hackers tendem a evoluir seus ataques e recomenda atenção.
No início do ano, o G7, grupo composto por EUA, Japão e outros cinco países, já havia citado o roubo de criptomoedas pela Coreia do Norte como uma de suas principais preocupações.
Explicando o método de atuação dos hackers norte-coreanos, as autoridades afirmam que o grupo WaterPlum se apresenta como uma empresa legítima de inteligência artificial (IA), criptomoedas, NFTs e serviços de recrutamento.
“Sob o pretexto de realizar recrutamento de profissionais, o grupo aborda desenvolvedores de software e profissionais de TI em todo o mundo, oferecendo vagas de emprego atraentes.”
A estratégia é a mesma utilizada no ataque de R$ 3 bilhões contra a Ronin, ligada à Axie Infinity, há 4 anos.
Em detalhes, o estudo aponta que os hackers fazem as vítimas baixarem programas maliciosos para então obter controle do sistema operacional do computador. A partir disso, eles iniciam o roubo de dados, incluindo carteiras de criptomoedas.
Outro sinal de sofisticação seria o uso de ferramentas de deepfake para alterar os seus rostos com inteligência artificial, dificultando a identificação dos membros.
Entre dezembro de 2025 e julho de 2026, os hackers teriam infectado mais de 30 mil computadores em mais de 100 países com esse ataque, causando um prejuízo de US$ 10,7 milhões em criptomoedas.
“Os principais alvos parecem ser designers e engenheiros da área web, além de profissionais que atuam com criptomoedas, blockchain e Web3.”
Em outro trecho, as autoridades afirmam que os hackers norte-coreanos utilizavam uma fazenda de laptops no Japão para obter contratos de trabalho em plataformas de crowdsourcing no país e no exterior.
“Pela primeira vez no Japão, as autoridades identificaram e desmantelaram uma estrutura conhecida como ‘fazenda de laptops’, operada por um facilitador doméstico. Trata-se de computadores instalados na residência de um colaborador no Japão e controlados remotamente por trabalhadores norte-coreanos de TI. Incluindo os casos identificados durante as investigações relacionadas, esses trabalhadores enviaram ao exterior criptomoedas e outros ativos no valor de centenas de milhões de ienes.”
Como exemplo, o Japão afirma que endereços de IPs dessas fazendas coincidiram com os utilizados por hackers norte-coreanos que atacaram a corretora de criptomoedas bitFlyer.
“Os métodos descritos neste alerta são apenas exemplos. As técnicas podem mudar e se tornar mais sofisticadas no futuro.”
A operação foi realizada pela Agência Nacional de Polícia do Japão em conjunto com o Escritório Nacional de Coordenação Cibernética (NCO), o FBI, o Centro de Crimes Cibernéticos do Departamento de Defesa dos Estados Unidos (DC3), o Centro Australiano de Segurança Cibernética (ACSC), o Serviço Federal de Inteligência da Alemanha (BND) e o Escritório Federal de Proteção da Constituição da Alemanha (BfV).

